L’email-bombing submerge une messagerie sous un afflux de courriels. Il peut rendre moins visible un avis important concernant un compte, mais ne confirme pas qu’un piratage a eu lieu. Pour réagir utilement, préservez les messages qui pourraient compter, vérifiez directement l’activité de vos comptes et renforcez leur sécurité si un indice le justifie. [1]
Les bons réflexes en bref
- Une boîte inondée ne prouve pas à elle seule qu’un compte est piraté. [1]
- Évitez la suppression massive : triez et filtrez pour conserver les avis utiles.
- Consultez vos comptes par leurs accès habituels, jamais depuis un lien inattendu. [2]
- Vérifiez les connexions, appareils, messages envoyés et paramètres du compte. [3]
- Changez les mots de passe et sécurisez les autres comptes seulement si un piratage est suspecté. [4]
Qu’est-ce que l’email-bombing et comment fonctionne-t-il ?
L’email-bombing désigne la submersion d’une adresse ou d’un service de messagerie par un grand nombre de courriels, au point de gêner la consultation de la boîte de réception, voire le fonctionnement du service. Le volume peut être pénible sans démontrer, à lui seul, une attaque intentionnelle ou un piratage : plusieurs mécanismes peuvent produire un afflux similaire. [1]
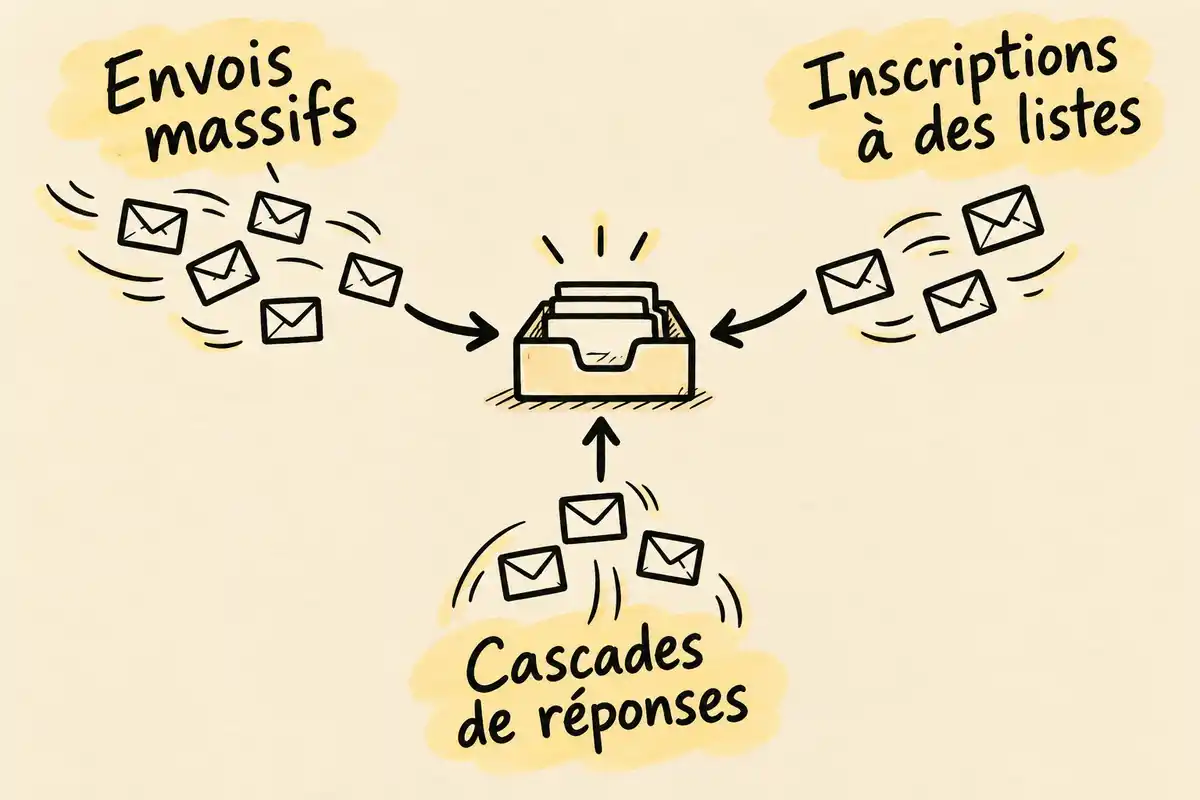
Envois massifs et inscriptions à des listes
Des messages envoyés en nombre directement vers une adresse encombrent la boîte d’un coup ; des inscriptions à de nombreuses listes de diffusion provoquent plutôt l’arrivée de confirmations et de lettres d’information en provenance de multiples services. Ces inscriptions peuvent venir de sources légitimes, ce qui les rend difficiles à prévenir. L’apparence des courriels ne suffit toutefois pas à déterminer avec certitude le mécanisme utilisé. [1]
Pièces jointes volumineuses et cascades de réponses
D’autres formes reposent sur un grand nombre de messages accompagnés de pièces jointes volumineuses, ou sur des archives dont la décompression mobilise les ressources du service. Une autre possibilité est la cascade de réponses à tous : les échanges se multiplient, parfois avec des réponses automatiques. Ce dernier phénomène peut aussi être accidentel. Ces formes ont des effets différents, mais on ne peut pas les identifier sûrement à partir des seuls courriels reçus. [1]
Pourquoi vérifier ses comptes derrière le flot de messages ?
Un afflux de courriels peut rendre moins visible un avis concernant l’activité d’un compte. Le MS-ISAC décrit ce masquage comme un usage possible de l’email-bombing, pas comme une conséquence systématique. La boîte encombrée ne permet donc pas de conclure qu’une alerte a été cachée, qu’une fraude a eu lieu ou que votre compte est piraté. Pour y voir plus clair, vérifiez directement les comptes importants et recherchez des signes liés à leur activité : ce sont ces éléments, indépendamment du volume reçu, qui peuvent justifier des démarches de sécurisation. [1]
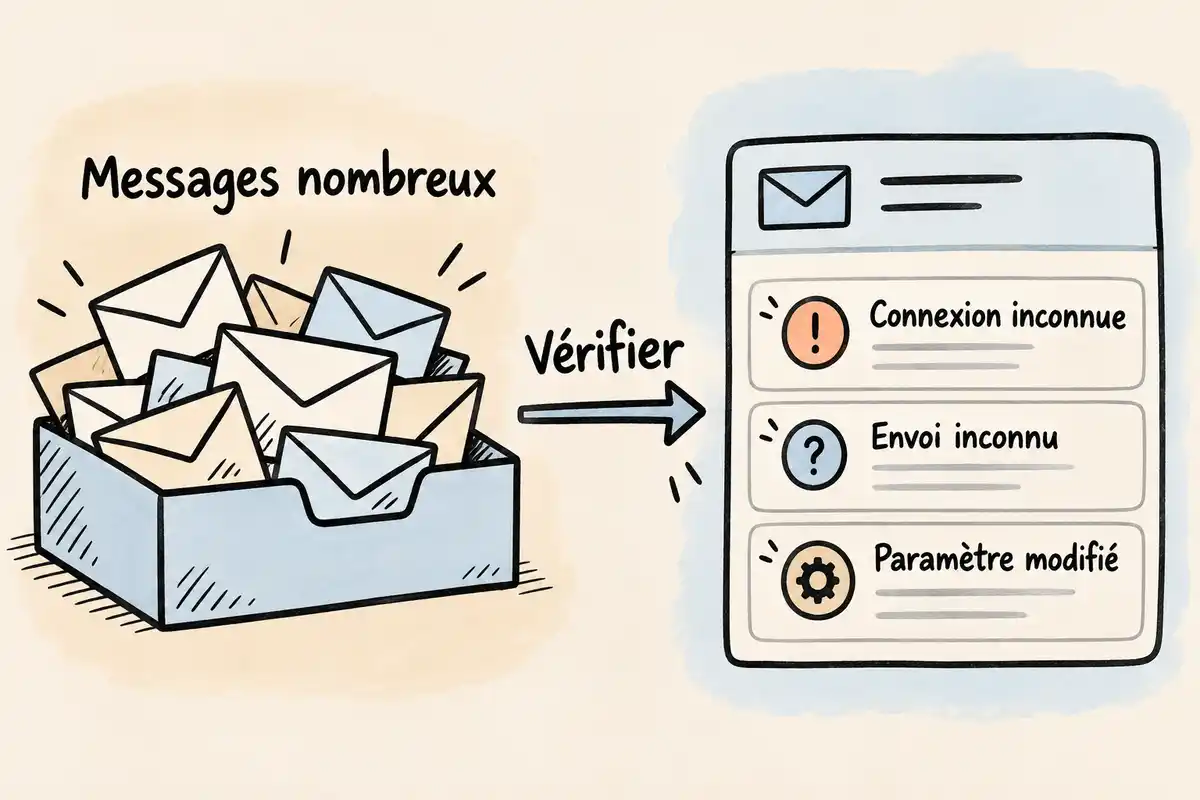
Chercher les alertes sans se fier aux liens reçus
Une vérification simple consiste à rechercher les messages susceptibles d’être importants, puis à consulter le service concerné par votre accès habituel. Cette précaution aide à ne pas dépendre uniquement de ce qui apparaît dans une boîte de réception surchargée ; elle ne signifie pas qu’un avis précis a nécessairement été masqué. [1]
- Triez les messages pour repérer d’éventuelles notifications de sécurité ou de connexion.
- Ouvrez ensuite directement le site ou l’application du compte concerné, sans utiliser un lien reçu dans un message inattendu.
- Consultez ses notifications ou son activité récente si le service propose ces informations. Pour Gmail, Google recommande notamment d’examiner les notifications et l’activité récente de sécurité lorsqu’une activité inhabituelle est signalée.
Repérer les changements suspects dans le compte
Le nombre de messages reçus n’indique pas à lui seul qu’un compte est compromis. Cherchez plutôt des changements ou une activité que vous ne reconnaissez pas. Un indice mérite une vérification, sans constituer automatiquement une preuve à lui seul. [3]
- Des messages envoyés sans votre accord, ou des courriels inhabituels signalés par vos contacts.
- Des connexions ou appareils inconnus, des informations personnelles ou paramètres modifiés, ou des contacts ajoutés ou supprimés à votre insu.
- Des règles de transfert ou de filtrage que vous n’avez pas créées. Dans Gmail, vérifiez aussi les réglages propres à ce service, comme le transfert automatique et les filtres.
Que faire immédiatement si la boîte de réception est submergée ?
Gardez votre calme et évitez de vider la boîte d’un seul geste : un tri précipité pourrait faire disparaître un message utile. Vous pouvez suivre ce parcours pratique, en adaptant la suite aux signes que vous constatez. Il rassemble des conseils de gestion de boîte et de sécurisation en cas de compromission suspectée ; il ne s’agit pas d’une procédure officielle dédiée à l’email-bombing. [1]
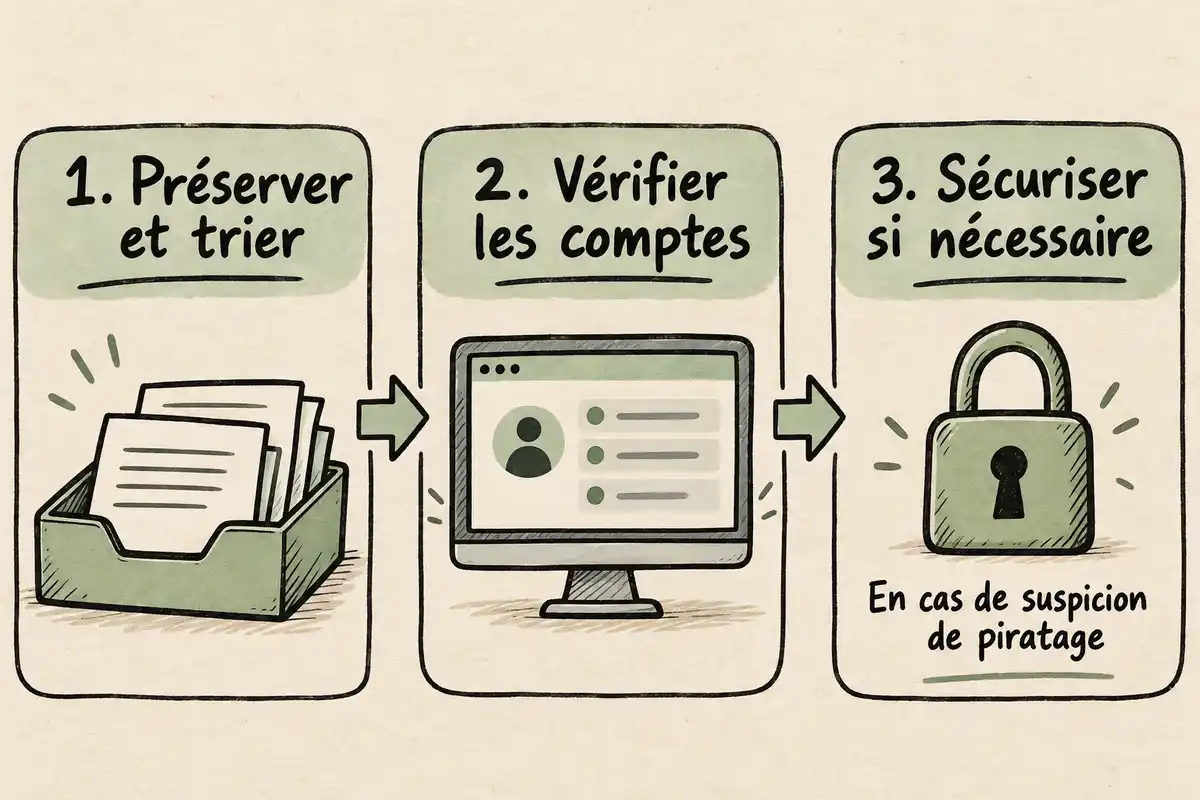
Préserver les messages utiles avant de filtrer
Commencez par rendre la boîte plus lisible tout en gardant la possibilité de retrouver un avis important. Évitez la suppression massive et utilisez les outils de votre service avec prudence. [1]
- Triez les messages pour séparer ceux qui peuvent contenir une notification ou une information utile du reste de l’afflux.
- Évitez d’effacer en masse les courriels avant d’avoir pu repérer les messages importants.
- Utilisez les fonctions de filtrage ou le filtre anti-spam de votre messagerie pour organiser les courriels indésirables. Ces outils peuvent aider au tri, sans garantir qu’ils arrêteront tous les messages.
Vérifier les comptes concernés par les voies habituelles
Une fois le tri commencé, vérifiez les comptes importants par leurs accès habituels. Ne partez pas du principe que tous vos comptes sont concernés : examinez ceux pour lesquels vous avez une raison de vérifier l’activité ou les notifications. [4]
- Ouvrez directement le site ou l’application du service, plutôt que de suivre un lien ou un numéro de contact indiqué dans un message inattendu.
- Consultez les notifications et l’activité du compte si ces options sont disponibles.
- Recherchez des signes concrets : accès perdu, messages envoyés à votre insu, connexions ou appareils inconnus et paramètres modifiés. Pour un compte Google, l’aide Google conseille de consulter les notifications et l’activité récente de sécurité en cas d’activité inhabituelle signalée.
Sécuriser la messagerie si un piratage est suspecté
Si vous repérez un indice indépendant de la vague de messages et suspectez un piratage, passez aux mesures de sécurisation. Gardez d’abord les éléments qui pourraient aider à comprendre ce qui s’est passé, puis vérifiez les accès et réglages concernés. [4]
- Conservez les preuves utiles, par exemple les éléments associés aux connexions ou changements que vous ne reconnaissez pas, avant de déconnecter une session inconnue ou de retirer une modification frauduleuse.
- Changez le mot de passe de la messagerie et ceux des autres comptes où vous aviez réutilisé ce mot de passe ; choisissez un mot de passe solide et unique.
- Examinez les sessions et appareils inconnus, puis les paramètres de transfert et de filtrage. Pour Gmail, les réglages à vérifier incluent notamment le transfert automatique et les filtres ; ces exemples sont propres aux services Google.
Comment limiter les risques après l’incident ?
Les mesures de sécurité visent à protéger l’accès à votre messagerie et à limiter les conséquences possibles d’un compte compromis. Elles ne contrôlent pas nécessairement l’arrivée des courriels et ne garantissent pas l’arrêt d’un email-bombing. Après l’incident, gardez donc deux objectifs distincts : sécuriser les accès et rester prudent face aux sollicitations inattendues. [4]
Protéger les accès à la messagerie
Un mot de passe réutilisé peut exposer la messagerie si un autre service subit une fuite. Et si quelqu’un accède à votre boîte, il peut parfois s’en servir pour tenter d’accéder à d’autres comptes ou d’en réinitialiser les mots de passe. [5]
- Choisissez pour votre messagerie un mot de passe solide, propre à ce compte et différent de ceux utilisés ailleurs.
- Activez la double authentification si votre fournisseur la propose.
- Ces habitudes protègent l’accès au compte et peuvent limiter certaines conséquences d’une compromission ; elles ne promettent pas d’empêcher une vague de courriels.
Garder une distance face aux demandes inattendues
Un contact imprévu peut vous pousser à agir vite, surtout lorsque votre boîte est déjà saturée. Ne transmettez pas vos codes et n’autorisez pas un accès à distance à la suite d’une demande inattendue. Si une demande sensible vous semble plausible, vérifiez-la auprès du service concerné en utilisant son canal habituel. Une telle sollicitation n’accompagne pas nécessairement un email-bombing.
Quels recours si la vérification révèle une compromission ?
Les démarches qui suivent concernent un piratage ou une suspicion étayée par des indices d’activité anormale, et non une boîte simplement encombrée. La suite dépend de ce qui s’est réellement passé : perte d’accès, utilisation de la messagerie à votre insu, ou exposition de données et de comptes associés. [4]
Demander l’aide du fournisseur et prévenir ses contacts
Si vous ne pouvez plus ouvrir votre messagerie, utilisez la procédure de récupération proposée par votre fournisseur. Les étapes varient selon le service ; contactez-le selon ses modalités pour signaler le problème et demander de l’aide. Si vous découvrez que des messages ont été envoyés depuis votre compte sans votre accord, prévenez les contacts susceptibles de les avoir reçus afin qu’ils restent vigilants. [4]
Réagir selon les données ou comptes touchés
Adaptez les suites aux informations auxquelles la personne a pu accéder et à l’usage qui a été fait du compte. Si des coordonnées bancaires étaient accessibles depuis une messagerie compromise, prévenez rapidement votre banque. En cas d’usurpation d’identité ou de demande d’argent associée au compte, renseignez-vous sur les démarches de signalement ou de plainte adaptées à la situation. THESEE concerne uniquement les cas qui répondent aux conditions indiquées par Service Public ; une vague de courriels seule ne suffit pas à justifier ce recours. [3]
Face à une boîte submergée, gardez les messages susceptibles d’être utiles, triez sans tout effacer et vérifiez l’activité de vos comptes par leurs accès habituels. Le flot seul ne prouve pas un piratage ; des connexions inconnues, des messages envoyés sans votre accord ou des paramètres modifiés justifient en revanche des démarches de sécurisation adaptées. [3]
Questions fréquentes
Une vague d’e-mails signifie-t-elle que ma boîte a été piratée ?
Non. Le volume de messages ne suffit pas à établir que votre boîte a été piratée. Vérifiez plutôt les signes liés à l’activité du compte : connexions ou appareils inconnus, messages envoyés sans votre accord, paramètres modifiés ou règles de transfert ajoutées à votre insu. Consultez le compte par son accès habituel, sans suivre un lien reçu dans un message inattendu. [3]
Faut-il supprimer immédiatement tous les messages reçus ?
Non, évitez de tout supprimer d’un coup : vous pourriez effacer un avis utile. Triez les messages et utilisez les fonctions de filtrage de votre service, en gardant à l’esprit qu’elles ne bloqueront pas nécessairement tout l’afflux. [1]
Dois-je changer d’adresse e-mail après un email-bombing ?
Pas systématiquement. Une nouvelle adresse ne règle pas à elle seule la question d’un compte potentiellement compromis. Vérifiez d’abord son activité et ses paramètres. Si vous repérez un indice de piratage, sécurisez le compte et les autres accès où le même mot de passe était utilisé. Le changement d’adresse peut être envisagé selon les conséquences constatées, mais ce n’est pas la réponse automatique à une vague de courriels. [4]
Que faire si je n’ai plus accès à ma messagerie ?
La perte d’accès est un indice distinct du nombre de messages reçus. Utilisez la procédure de récupération proposée par votre fournisseur, puis contactez-le selon ses modalités. Si vous récupérez l’accès, examinez les connexions, appareils et paramètres du compte et retirez les changements frauduleux après avoir conservé les éléments utiles. [4]
Sources
- [1] MS-ISAC Security Primer – Email Bombs
- [2] Examiner les activités suspectes dans votre compte – Aide Compte Google
- [3] Piratage d’un compte d’utilisateur (boîte mail, compte de réseau social, etc.) | Service Public
- [4] Que faire en cas de piratage d’une boîte mail ? – Assistance aux victimes de cybermalveillance
- [5] Pourquoi sécuriser au maximum le mot de passe de votre boite email ? | CNIL

Tiens, l’idée de créer des alias pour ses adresses e-mail est super pratique. Ça pourrait vraiment aider à limiter les dégâts en cas d’éventuelles arnaques. Vous utilisez déjà cette méthode ou vous avez d’autres astuces à partager ?
J’adore l’astuce des alias d’e-mail ! C’est vrai que ça permet de mieux gérer nos inscriptions sans trop s’en faire. Mais quid des spams qui pourraient arriver sur ces adresses ? Ça serait bien de savoir comment les trier.
L’astuce des filtres anti-spam est chouette, elle pourrait grandement aider à éviter de sombrer dans la panique. Par contre, il faudrait aussi penser à vérifier régulièrement ces filtres pour s’assurer qu’ils fonctionnent bien et qu’aucun e-mail important ne se retrouve dans la corbeille.
Je trouve intéressant que les pirates utilisent des bots pour saturer les boîtes mail. C’est fou de penser que tant d’appareils peuvent être contrôlés à distance. Ça fait réfléchir sur l’importance de protéger ses appareils !
C’est vrai que les alias d’e-mail sont une super idée pour se protéger. J’aime aussi l’idée de mettre en place des filtres spécifiques. Mais pensez-vous qu’un audit régulier de ses paramètres de sécurité est une bonne pratique pour rester à jour face à ces menaces ?
C’est vrai que le tri des messages est crucial. Mais n’oubliez pas de vérifier également la taille de vos pièces jointes. Parfois, on reçoit des fichiers lourds qui peuvent également être des signaux d’alerte. C’est un détail facile à négliger !
Vérifier la taille des pièces jointes, c’est un bon rappel ! On a tendance à ignorer cela. Une pièce jointe trop lourde peut vraiment être le signe d’une arnaque. Ça vaut le coup de jeter un œil avant d’ouvrir un e-mail douteux.
C’est intéressant de penser aux conséquences de l’email-bombing sur nos appareils. Imaginez si cela devait ralentir votre ordinateur à cause de trop de notifications ! Ça pourrait être une bonne idée d’avoir un antivirus à jour pour éviter des problèmes supplémentaires.
Il est vrai que les notifications peuvent facilement se perdre dans une boîte pleine. Peut-être que désactiver certaines alertes moins importantes pourrait aider à se concentrer sur les messages critiques en cas de saturation ? Ça pourrait alléger un peu le poids de notre boîte.
C’est vrai que des pièces jointes lourdes, c’est souvent un signe de méfiance. Ça doit être une bonne idée de jeter un œil à nos appuis avant de cliquer. Et je me demande si des applications de vérification de liens peuvent aussi nous aider dans ce cas.