Pour activer l’authentification à deux facteurs, ouvrez les paramètres de sécurité de votre compte, choisissez une méthode, associez-la puis confirmez son fonctionnement avec le code demandé. Les menus et les options varient selon le service : voici comment suivre ce parcours, choisir une méthode adaptée et préparer la récupération du compte. [1]
L’essentiel pour activer l’A2F
- Cherchez l’option A2F ou MFA dans les paramètres de sécurité ou de connexion du compte. [1]
- Avec une application, associez le compte par QR code ou par saisie manuelle du secret si cette option existe. [2]
- Saisissez le code demandé pour confirmer l’association, puis vérifiez que la méthode est indiquée comme activée. [1]
- Préparez les codes de secours ou une autre méthode proposée avant de perdre ou changer de téléphone. [3]
- Si vous perdez l’accès, essayez les solutions préparées puis suivez la procédure officielle du compte. [3]
Activer l’A2F sur un compte : les étapes à suivre
Pour activer l’A2F, ouvrez les réglages de sécurité du compte, choisissez une méthode, associez-la, puis confirmez la configuration avec le code demandé. Les menus et les méthodes varient selon le service : prenez ce parcours comme un repère et préparez aussi une solution de récupération. [1]
Où trouver le réglage de double authentification ?
Dans les paramètres du compte, cherchez une rubrique comme « Sécurité » ou « Connexion », puis une option nommée A2F, MFA ou authentification multifacteur. Le service peut demander votre mot de passe pour confirmer que vous êtes bien à l’origine du changement. Les intitulés exacts et l’emplacement de l’option changent d’un service à l’autre. [1]
Comment associer une application d’authentification ?
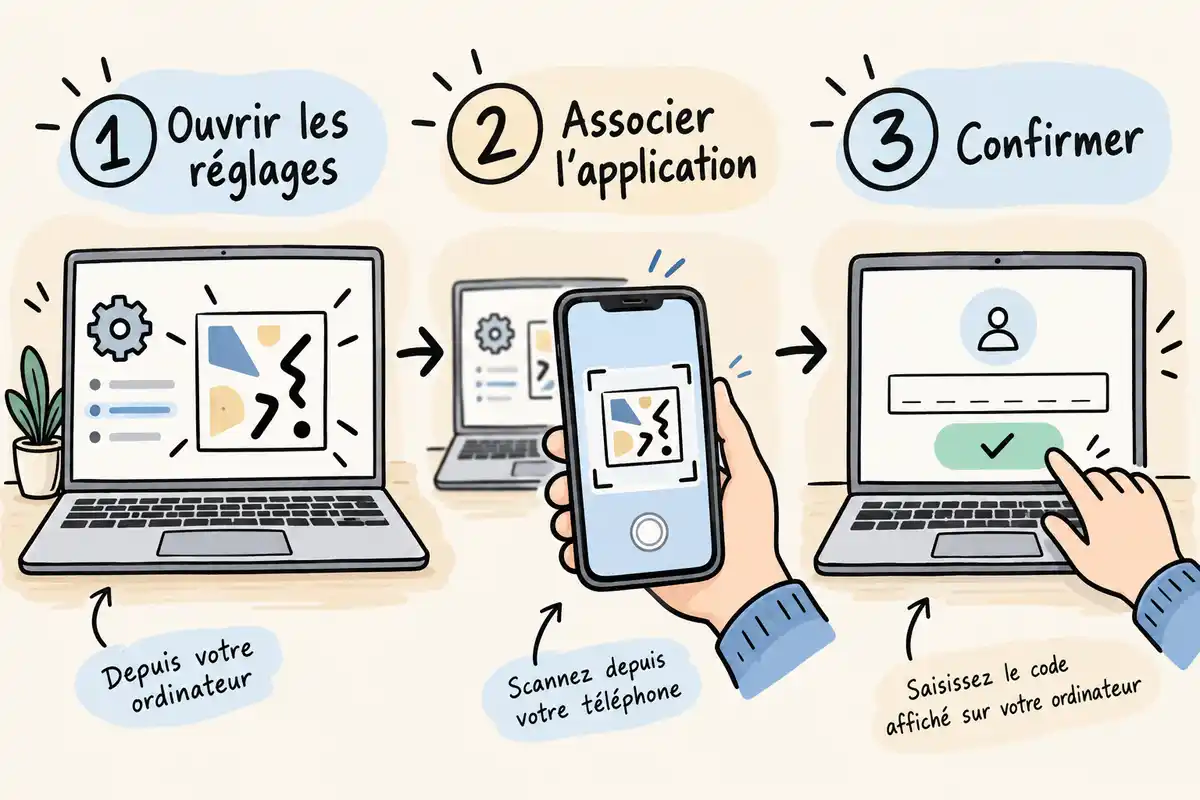
Pour associer une application, sélectionnez cette méthode dans les réglages du compte, puis reliez-la en scannant le QR code affiché ou en saisissant le secret manuellement si le service le permet. [1]
- Installez ou ouvrez une application compatible avec le service.
- Dans l’application, choisissez d’ajouter un compte.
- Scannez le QR code présenté par le service. Si le scan n’est pas possible et qu’une saisie manuelle est proposée, entrez le secret indiqué.
- Gardez l’écran du compte ouvert jusqu’à ce que l’association soit confirmée. Ne partagez pas le QR code ni le secret : ils servent à relier l’application au compte.
Comment confirmer que l’A2F fonctionne ?
Saisissez dans le compte le code généré par l’application lorsque le service le demande. Cette étape confirme que l’application est bien associée. Vérifiez ensuite que les réglages indiquent que la méthode est activée. Si le service le permet, vous pouvez préparer vos moyens de récupération, puis essayer de vous reconnecter : un code supplémentaire peut être demandé, mais sa fréquence dépend du service et de la session. [1]
Ce que le second facteur protège réellement
L’A2F ajoute une vérification à l’accès au compte. Son intérêt est de compliquer l’intrusion lorsqu’une autre personne connaît le mot de passe, tout en gardant à l’esprit que la méthode choisie et sa mise en œuvre comptent. [4]
Pourquoi un mot de passe ne suffit-il plus à lui seul ?
Un mot de passe est une information que l’utilisateur connaît. Avec l’A2F, le compte demande aussi un autre facteur, par exemple un code fourni par une application. Quelqu’un qui ne possède que le mot de passe peut ainsi se heurter à une vérification supplémentaire. Cela renforce la protection par rapport au mot de passe seul, sans rendre tous les comptes également sûrs : le niveau de protection dépend de la méthode et de la façon dont elle est configurée. [5]
L’A2F empêche-t-elle tout hameçonnage ?
Non, l’A2F n’empêche pas tout hameçonnage. Un faux site ou un interlocuteur malveillant peut tenter de vous convaincre de lui communiquer un code de vérification. Avant de saisir vos identifiants, vérifiez que vous êtes sur le site attendu, et ne transmettez jamais un code reçu à une personne qui vous le réclame. L’A2F est une protection supplémentaire, pas une raison de relâcher sa vigilance. [5]
Application, SMS, clé de sécurité : quelle méthode choisir ?
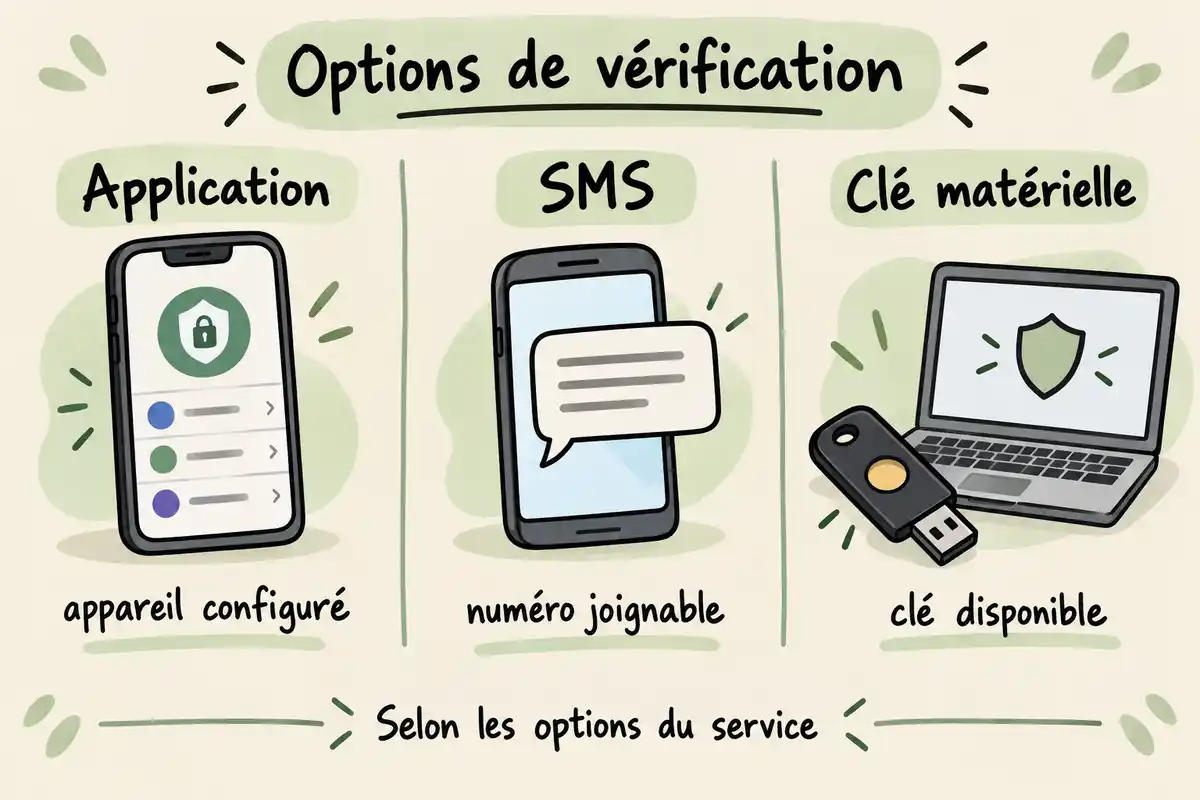
Le bon choix dépend des options du compte et de vos contraintes : disposer d’un téléphone, recevoir un SMS ou avoir une clé matérielle à portée de main. La National Cybersecurity Alliance recommande de privilégier les clés d’accès, les clés matérielles ou les applications lorsqu’elles sont disponibles. Ces options ne sont toutefois pas proposées partout et ne suivent pas toutes le même parcours de configuration. [5]
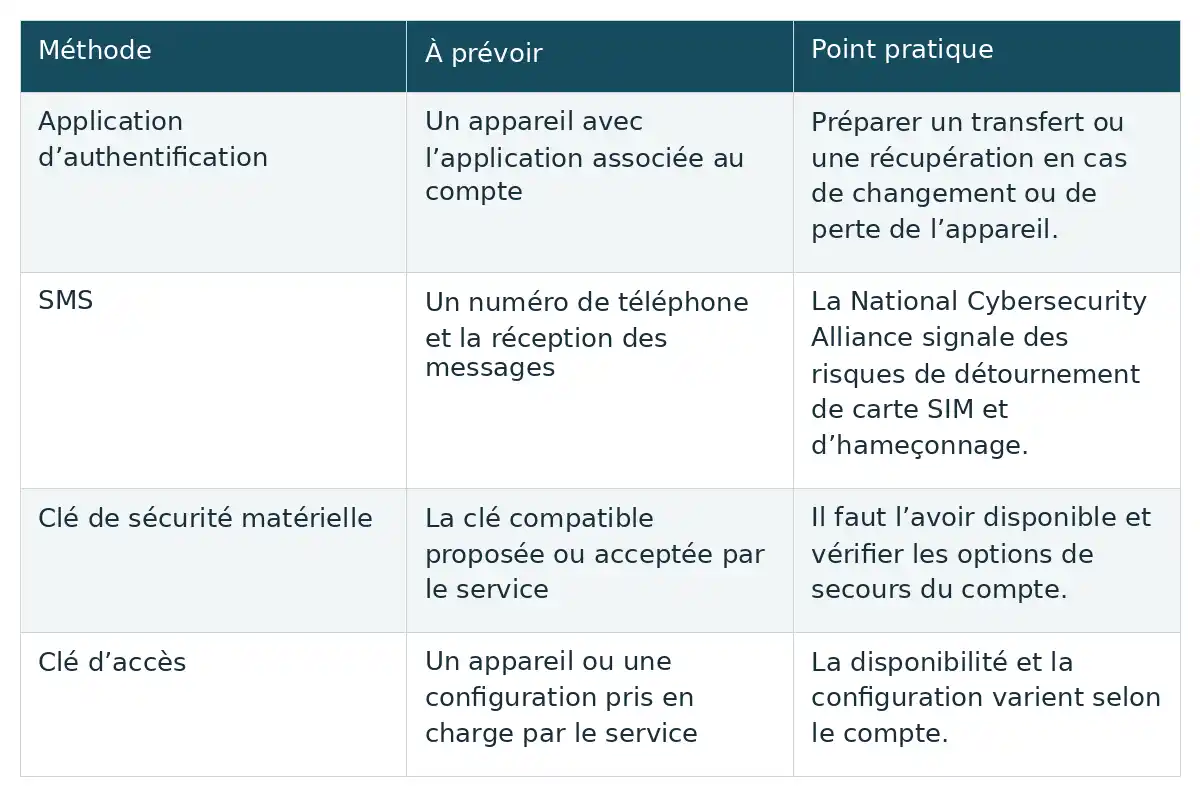
| Méthode | À prévoir | Point pratique |
|---|---|---|
| Application d’authentification | Un appareil avec l’application associée au compte | Préparer un transfert ou une récupération en cas de changement ou de perte de l’appareil. |
| SMS | Un numéro de téléphone et la réception des messages | La National Cybersecurity Alliance signale des risques de détournement de carte SIM et d’hameçonnage. |
| Clé de sécurité matérielle | La clé compatible proposée ou acceptée par le service | Il faut l’avoir disponible et vérifier les options de secours du compte. |
| Clé d’accès | Un appareil ou une configuration pris en charge par le service | La disponibilité et la configuration varient selon le compte. |
Afficher le tableau en image
Quand choisir une application d’authentification ?
Une application d’authentification génère un code à saisir lors d’une vérification demandée par le service. Google Authenticator et Microsoft Authenticator sont des exemples d’applications ; les fonctions disponibles dépendent de l’application et du compte. Avant de vous engager, vérifiez comment transférer ou récupérer l’accès si vous changez de téléphone. Tant que l’ancien appareil fonctionne, cherchez si une sauvegarde, un transfert ou l’ajout d’un second appareil est possible. [3]
Dans quels cas le SMS est-il une option ?
Le SMS peut convenir lorsque le service le propose et que vous pouvez recevoir les messages sur le numéro associé au compte. La méthode dépend donc de l’accès à ce numéro et à son réseau. La National Cybersecurity Alliance signale que les SMS peuvent être exposés au détournement de carte SIM et à l’hameçonnage ; tenez compte de ces risques si le compte propose aussi d’autres méthodes. [5]
Que changent une clé de sécurité et une clé d’accès ?
Une clé matérielle, telle qu’une YubiKey, est un dispositif à avoir sur soi et à configurer dans les réglages du compte. Une clé d’accès est une autre option à rechercher parmi les méthodes proposées. Leur disponibilité, les appareils requis et les étapes varient selon le service. Vérifiez aussi les moyens de récupération et ne considérez aucune méthode comme une garantie absolue contre l’hameçonnage. [5]
Préparer l’accès au compte avant de perdre son appareil
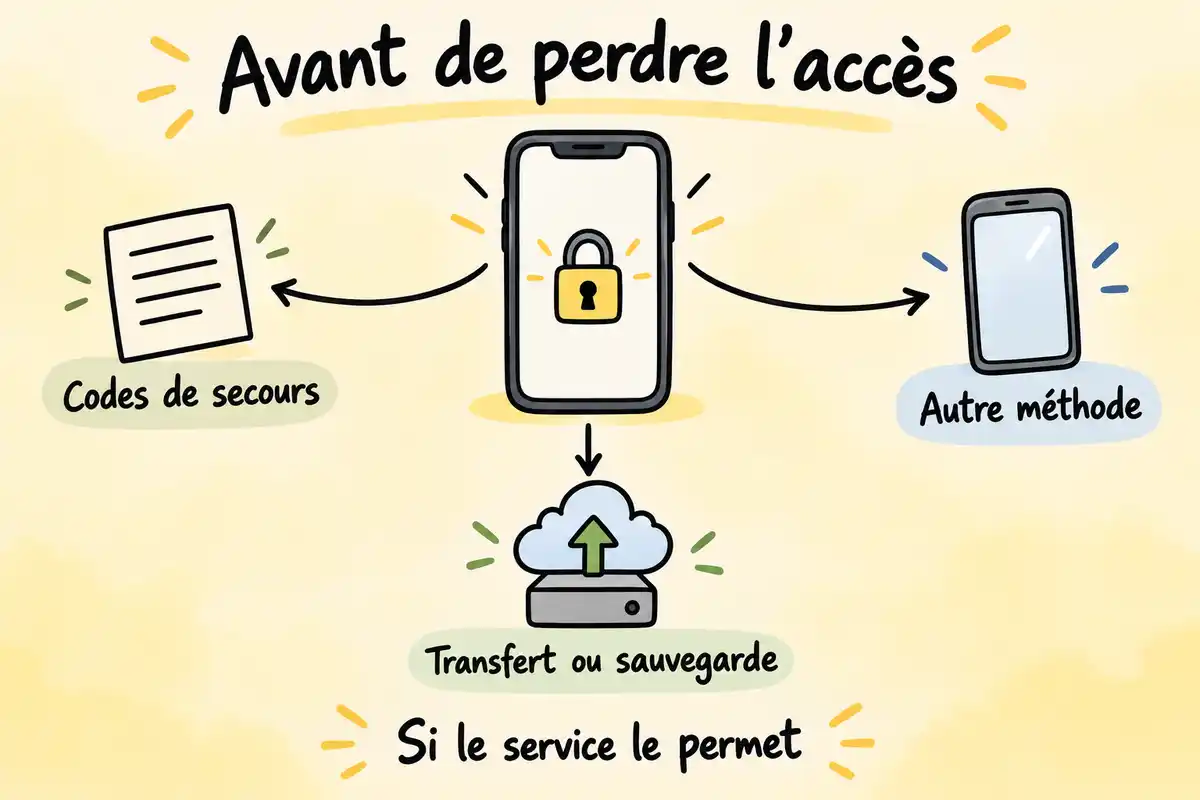
Préparer la récupération au moment de l’activation évite de dépendre d’un seul téléphone ou d’une seule méthode. Repérez les solutions de secours réellement proposées par le compte et assurez-vous de pouvoir y accéder sans l’appareil principal. [3]
À quoi servent les codes de secours ?
Les codes de secours, lorsqu’un service en fournit, peuvent servir à se connecter si l’appareil associé à l’A2F n’est plus accessible. Enregistrez-les dans un gestionnaire de mots de passe ou dans un autre emplacement sécurisé que vous pourrez consulter sans votre téléphone principal. Suivez les indications du compte : le nombre de codes, leurs conditions d’utilisation et leur renouvellement diffèrent selon les services. [3]
Quelle autre méthode de secours configurer ?
Vérifiez si le compte autorise une deuxième méthode ou l’association de plusieurs appareils. Si vous utilisez une application, consultez ses options de sauvegarde ou de transfert pendant que l’ancien appareil est encore disponible. L’Agence du revenu du Canada recommande une deuxième option pour son propre service ; les possibilités d’un autre compte peuvent être différentes. [2]
Téléphone perdu ou code absent : comment réagir ?
Si le code manque ou si le téléphone est perdu, commencez par les solutions que vous aviez préparées, puis utilisez la procédure officielle du compte. L’ordre est simple : vérifier la méthode disponible, essayer les secours enregistrés et, si l’accès reste bloqué, contacter l’assistance du service. [3]
Que faire si le code attendu n’arrive pas ?
Si un code n’arrive pas, vérifiez d’abord que la bonne méthode est sélectionnée et que le numéro ou les coordonnées associés au compte sont corrects. Regardez si une autre méthode déjà activée est disponible. Si vous ne pouvez toujours pas vous authentifier, suivez les consignes de récupération ou contactez l’assistance officielle du service. Les règles en cas d’échec, y compris un éventuel verrouillage, sont propres à chaque compte. [2]
Comment retrouver l’accès après la perte du téléphone ?
Après la perte du téléphone, vérifiez d’abord si l’application avait été transférée ou restaurée sur un autre appareil. Essayez ensuite un code de secours ou une méthode secondaire déjà configurée. Si aucune de ces voies ne fonctionne, suivez la procédure officielle de récupération ou contactez le support du compte. Certains services prévoient une intervention d’un administrateur : c’est notamment le cas d’Odoo pour désactiver l’A2F d’un utilisateur qui a perdu l’accès à son authentificateur. La récupération dépend des options de chaque service et ne peut pas être garantie. [1]
Pour sécuriser un compte, activez une méthode proposée dans ses réglages, terminez l’association par la confirmation demandée, puis enregistrez immédiatement les moyens de récupération disponibles. Vérifiez ces options avant de changer d’appareil : une méthode de secours préparée à l’avance facilite la reprise d’accès si le téléphone principal disparaît. [3]
Questions fréquentes
Peut-on activer l’A2F sans téléphone ?
Oui, si le service propose une méthode sans téléphone, comme une clé de sécurité ou une autre option. Les choix dépendent du compte : vérifiez les méthodes disponibles dans ses paramètres de sécurité. [5]
Faut-il saisir un code à chaque connexion ?
Pas nécessairement. Le service peut demander un second facteur à la connexion, mais la fréquence dépend de ses réglages et de la session en cours. [1]
Que faire avant de changer de téléphone ?
Tant que l’ancien téléphone est accessible, vérifiez si l’application permet une sauvegarde ou un transfert. Repérez aussi les méthodes secondaires et les moyens de récupération du compte avant de changer d’appareil. [3]
Un code de secours remplace-t-il durablement l’application d’authentification ?
Un code de secours peut aider à récupérer l’accès si le service le propose, mais il ne remplace pas forcément durablement l’application. Son usage et son renouvellement dépendent du compte : consultez les instructions affichées lors de sa configuration. [6]
Sources
- [1] Authentification à deux facteurs — Documentation Odoo 19.0
- [2] Authentification multifacteur – Aide concernant le compte de l’ARC – Canada.ca
- [3] Comment restaurer une application d’authentification MFA – National Cybersecurity Alliance
- [4] Authentification à deux facteurs — Documentation Odoo 17.0
- [5] Qu’est-ce que l’authentification multifactorielle (MFA) et comment l’activer ? – National Cybersecurity Alliance
- [6] Configurer les codes de récupération pour MFA – Auth0 Docs


C’est fou comme les méthodes évoluent ! En parlant de ça, avez-vous déjà essayé d’utiliser l’authentification biométrique ? Ça a l’air super pratique pour éviter d’avoir à retenir tous ces codes.
Il est intéressant de noter que même si les applications d’authentification sont super utiles, elles dépendent d’un smartphone chargé. Avez-vous pensé à garder une clé FIDO en plus, juste au cas où ? C’est une bonne solution pour éviter les tracas.
Vraiment utile de préparer des solutions de secours ! Si on perd un appareil, avoir des codes de secours en lieu sûr peut vraiment sauver la mise. Quelqu’un a-t-il adopté un système particulier pour les garder en sécurité ?
D’accord, les codes de secours sont top, mais bien les conserver peut être un défi. Avez-vous pensé à utiliser un gestionnaire de mots de passe ? Beaucoup d’entre eux intègrent des options de stockage sécurisé pour ces codes.