Un PC lent n’est pas forcément infecté : le contrôle utile dépend de ce que vous voulez vérifier. Sécurité Windows permet d’analyser un élément choisi ou l’appareil ; un scanner en ligne peut examiner un fichier ou un lien selon le service, sans établir à lui seul l’état de tout l’ordinateur. [1]
Les bons réflexes en un coup d’œil
- La lenteur seule ne prouve pas une infection. [2]
- Pour un fichier ou dossier précis, utilisez l’analyse personnalisée de Sécurité Windows. [1]
- L’analyse complète de Sécurité Windows examine chaque fichier et programme de l’appareil. [1]
- Un scanner en ligne peut examiner un élément soumis ; cela ne démontre pas qu’il a contrôlé tout le PC. [3]
- Après une alerte, vérifiez le statut affiché et poursuivez les contrôles si les symptômes persistent. [2]
Un PC lent est-il forcément infecté ?
La lenteur est un motif de vérification possible, mais elle ne suffit pas à conclure qu’un ordinateur est infecté. Regardez si d’autres signes apparaissent et choisissez un contrôle adapté à votre doute : un élément précis, l’appareil ou un fichier soumis à un service en ligne. [2]
La lenteur peut avoir d’autres causes
Non, un PC lent n’est pas forcément infecté. Cybermalveillance.gouv.fr évoque aussi la présence de nombreux logiciels ou applications gourmands en ressources, ainsi que l’âge de l’appareil, qui peut le rendre moins à même de suivre les besoins des logiciels. Ces possibilités ne permettent pas de diagnostiquer la cause à elles seules : la lenteur mérite d’être interprétée avec les autres signes et le résultat d’une analyse. [2]
Commencez donc par observer si le ralentissement s’accompagne d’autres changements, sans supposer qu’ils ont tous la même origine. Une vérification antivirus peut éclairer le doute, tandis que le résultat doit rester interprété dans le périmètre réellement contrôlé. [2]
Quels autres signes justifient une vérification ?
Des blocages, des fenêtres inattendues, des changements de logiciels, des messages inconnus, des sites qui s’ouvrent seuls ou des redémarrages inexpliqués peuvent justifier une vérification. Cybermalveillance.gouv.fr les présente comme des indices possibles, pas comme une preuve d’infection. Si le doute persiste, lancez une analyse antivirus adaptée à ce que vous voulez contrôler. [2]
Notez les symptômes qui se répètent et le moment où ils surviennent : cela aide à décrire la situation si vous devez demander de l’aide. Cette observation ne remplace pas l’analyse et ne transforme pas un signe isolé en diagnostic.
Quelle analyse antivirus lancer selon ce que vous voulez vérifier ?
Dans Sécurité Windows, le choix dépend de l’objet du doute : un fichier ou dossier précis, l’appareil dans son ensemble, ou une suspicion qui justifie l’option hors ligne. Ces intitulés et périmètres décrivent Sécurité Windows et Microsoft Defender ; les autres antivirus peuvent fonctionner différemment. Pour ouvrir les options, accédez à Sécurité Windows, puis à Protection contre les virus et menaces, et choisissez les options d’analyse. [1]
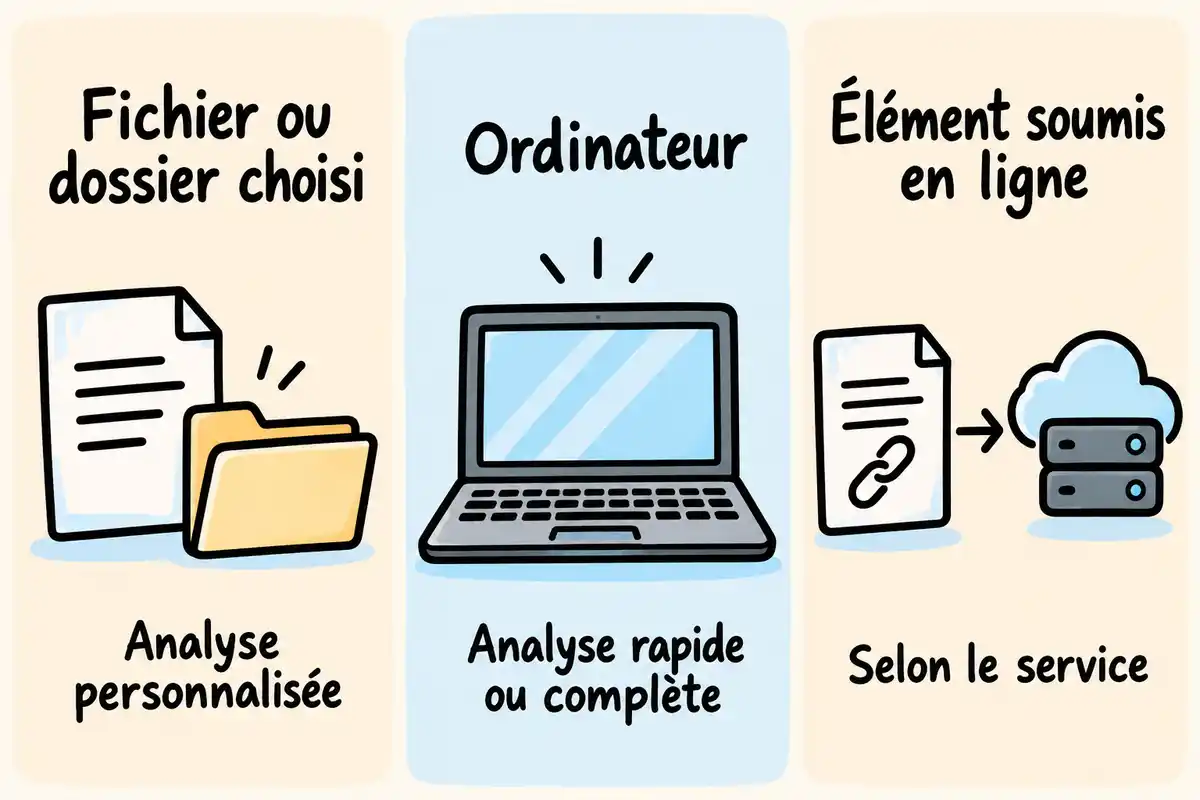
Avant de lancer le contrôle, demandez-vous ce que vous cherchez à vérifier. Un fichier particulier appelle une analyse ciblée ; si le doute porte sur l’appareil, choisissez une option qui examine celui-ci. Le résultat sera plus facile à interpréter si vous le rapportez à cette question de départ. [1]
Un fichier ou un dossier précis : l’analyse personnalisée
Pour un fichier ou un dossier précis, choisissez l’analyse personnalisée dans Sécurité Windows. Elle porte uniquement sur les fichiers et dossiers que vous sélectionnez. Une fois le contrôle terminé, lisez le résultat pour cet élément sans l’étendre à l’ensemble du PC : cette analyse ciblée ne décrit pas l’état des autres fichiers. [1]
Cette option convient lorsque le doute concerne un élément déterminé. Vérifiez que vous avez bien choisi le fichier ou le dossier visé, puis consultez le statut indiqué à la fin. Si votre inquiétude porte aussi sur d’autres éléments ou sur le fonctionnement général du PC, choisissez un contrôle correspondant à ce périmètre plus large. [1]
L’appareil : analyse rapide ou analyse complète ?
Pour contrôler l’appareil, Sécurité Windows propose une analyse rapide et une analyse complète. La première évite de parcourir tous les fichiers et dossiers ; son périmètre précis n’est pas indiqué ici. Selon Microsoft, l’analyse complète examine chaque fichier et programme de l’appareil. Cybermalveillance.gouv.fr recommande, dans son parcours face à une suspicion d’infection, de mettre l’antivirus à jour puis de lancer une analyse complète. Le choix dépend donc de l’étendue du contrôle souhaité ; aucune durée n’est à présumer. [1]
Si vous hésitez entre les deux, tenez compte de l’étendue de la vérification recherchée : l’analyse complète correspond au contrôle décrit pour chaque fichier et programme de l’appareil. Suivez les indications de Sécurité Windows et relisez le résultat lorsque l’opération est terminée ; les étapes affichées peuvent différer avec un autre antivirus. [1]
Une suspicion persistante : l’analyse hors ligne
Si la suspicion persiste, Microsoft Defender hors ligne est une option propre aux produits Microsoft. L’appareil redémarre et le PC est analysé dans l’environnement de récupération Windows, sans charger Windows. Cette méthode décrit un mode d’analyse différent ; elle ne garantit pas à elle seule la résolution d’une infection. [1]
Comme l’appareil redémarre pour ce contrôle, lisez les indications de Sécurité Windows avant de le lancer et reprenez ensuite le suivi à partir du statut affiché. Cette option ne remplace pas l’examen des résultats ni les autres suites à envisager si des signes persistent. [1]
Que peut apporter un scanner antivirus en ligne ?
Un scanner antivirus en ligne peut être utile pour examiner un élément, mais son fonctionnement dépend du service choisi. Il faut distinguer l’envoi d’un fichier ou d’un lien à ce service d’une analyse locale de l’appareil entier : un résultat sur un élément soumis ne permet pas de conclure sur tout le PC. [3]
Choisissez donc ce type de service en fonction de l’élément à examiner et de ses conditions d’utilisation. Si votre question est « mon ordinateur est-il infecté ? », un contrôle local de l’appareil est plus directement adapté qu’un résultat portant sur un fichier envoyé séparément. [1]
Soumettre un fichier ou un lien suspect
Que Choisir cite des services permettant de soumettre un lien ou de téléverser un fichier suspect ; certains services décrits peuvent aussi examiner des fichiers ou programmes présents sur l’appareil. Le périmètre dépend du service. Cette vérification porte sur les éléments examinés : les extraits disponibles ne permettent pas d’affirmer qu’un scanner en ligne analyse l’ensemble de l’ordinateur ou nettoie le système. [3]
Pour un lien qui vous paraît suspect, l’usage décrit consiste à soumettre ce lien au service concerné. Pour un fichier, il s’agit de choisir puis téléverser l’élément, si vous acceptez les conditions proposées. Dans les deux cas, le résultat informe sur l’élément examiné et ne vaut pas compte rendu de l’état global de l’appareil. [3]
Avant de transmettre un fichier sensible
Avant de transmettre un document sensible, consultez les conditions du service et évitez le téléversement si elles ne vous conviennent pas. Elles doivent vous permettre de décider si l’envoi est acceptable pour ce document. Une analyse locale du fichier est une possibilité à envisager, sans régler pour autant toutes les questions de confidentialité.
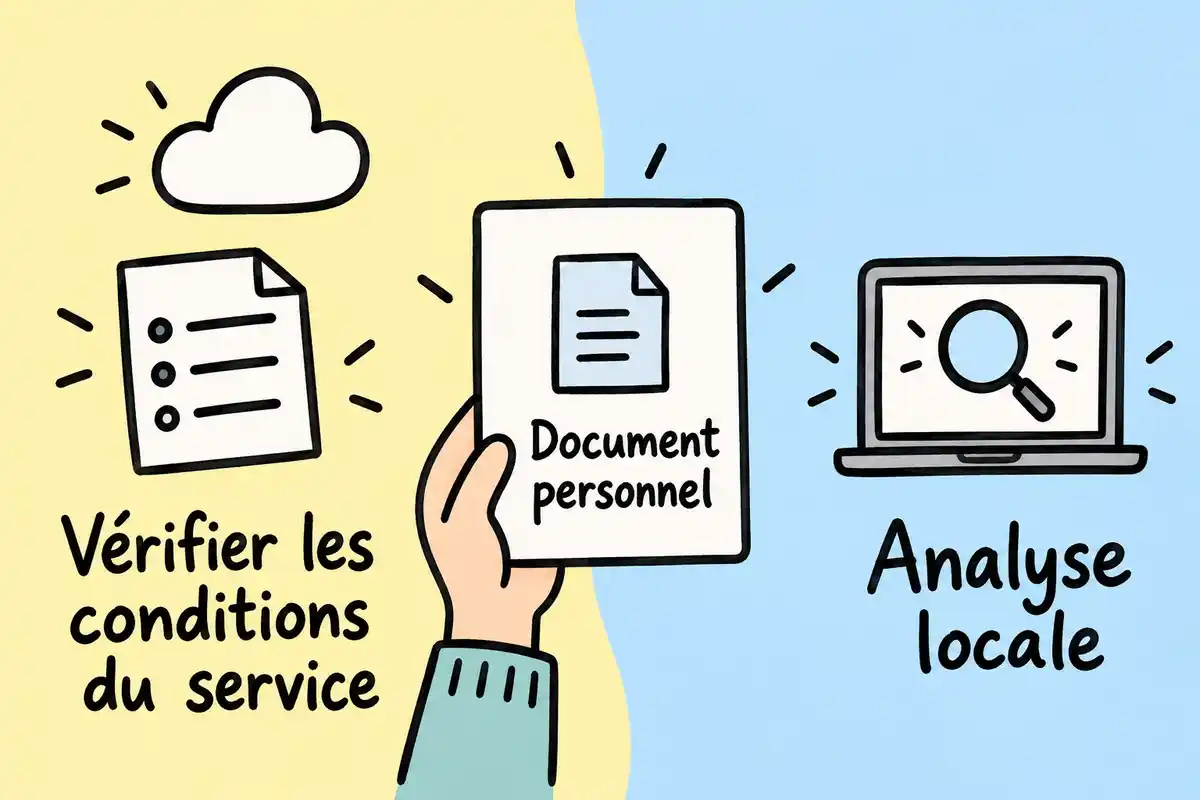
Microsoft indique que la protection cloud de Defender peut envoyer automatiquement des fichiers suspects à Microsoft. Un avertissement peut signaler qu’un fichier demandé contient des informations personnelles, afin que l’utilisateur décide de l’envoyer ou non ; un échantillon peut aussi être soumis manuellement. Cette fonction concerne Microsoft Defender et ne décrit pas les pratiques des scanners en ligne. [1]
Un document professionnel, administratif ou personnel peut contenir des éléments que vous ne souhaitez pas transmettre. Prenez le temps de lire les conditions du service choisi avant de sélectionner un fichier. Si elles ne vous conviennent pas, ne l’envoyez pas et envisagez plutôt une analyse locale, en gardant à l’esprit qu’elle ne répond pas à toutes les questions de confidentialité.
Que faire après le résultat de l’analyse ?
Après l’analyse, la suite dépend du résultat et de l’évolution des symptômes : menace détectée et traitée, traitement incomplet, ou signes qui persistent. Cybermalveillance.gouv.fr décrit un parcours de suivi, mais l’interface et les actions possibles varient selon l’antivirus ; vérifiez toujours le statut affiché par votre outil. [2]
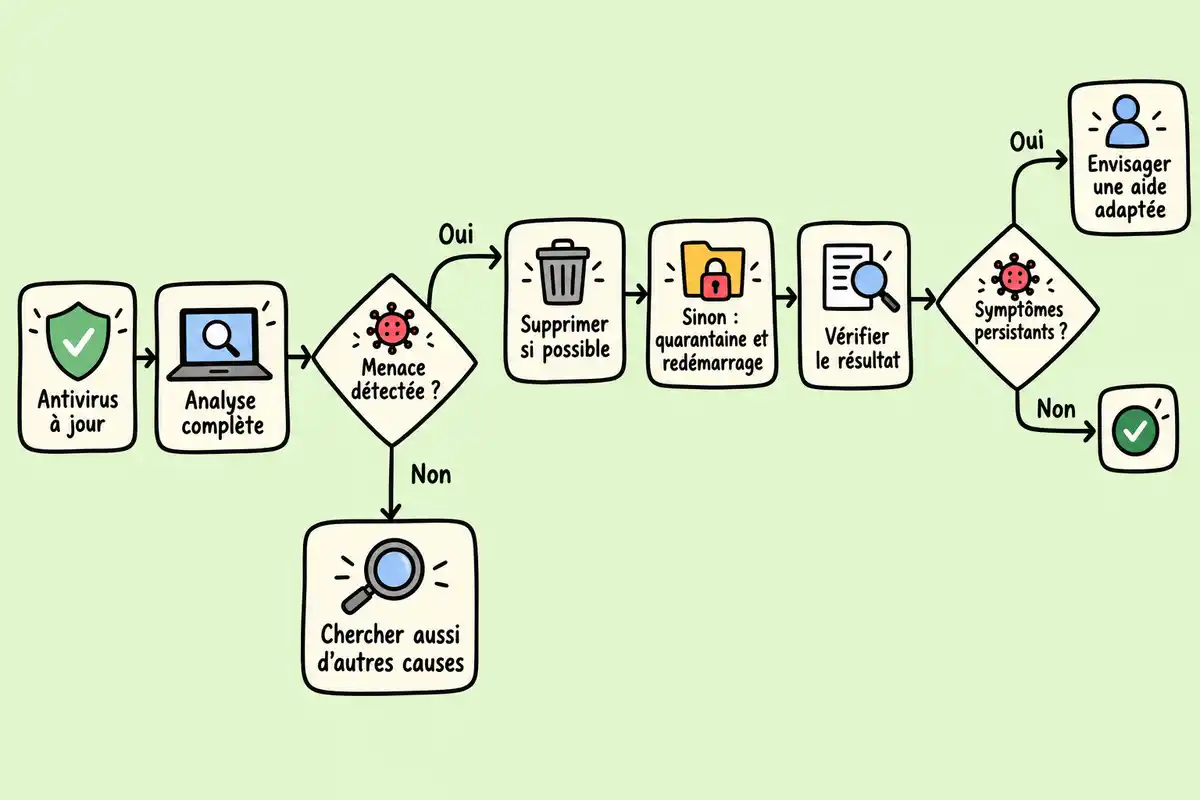
Un résultat sans détection et un résultat signalant une menace ne conduisent pas aux mêmes vérifications. Dans tous les cas, lisez le message complet de l’antivirus et tenez compte de ce qui a effectivement été analysé ou traité avant de décider de la suite. [1]
Une menace détectée et traitée
Dans le parcours de Cybermalveillance.gouv.fr, supprimez le fichier malveillant si l’antivirus le permet ; sinon, placez-le en quarantaine puis redémarrez l’appareil. Vérifiez ensuite le statut indiqué par l’antivirus et observez l’évolution des symptômes. Une alerte traitée est une étape utile, mais contrôlez ce que l’outil affiche avant de considérer l’incident clos. [2]
La quarantaine correspond ici à la suite conseillée lorsque la suppression n’est pas possible dans le parcours décrit. Après le redémarrage, retournez au résultat ou au statut présenté par votre antivirus pour confirmer ce qu’il indique, puis voyez si les signes qui vous avaient alerté sont toujours présents. [2]
Une suppression incomplète ou une alerte persistante
Si la suppression est incomplète ou si une alerte revient, relisez le résultat de l’analyse, vérifiez que l’antivirus est à jour et renouvelez le contrôle adapté. Le parcours de Cybermalveillance.gouv.fr évoque, si les symptômes persistent, la possibilité d’essayer un autre antivirus ou de solliciter un prestataire. Les actions disponibles dépendant de l’outil, fiez-vous à son statut plutôt qu’à une procédure supposée universelle. [2]
Une nouvelle alerte mérite d’être rapprochée du premier résultat : vérifiez si elle concerne le même élément et ce que l’antivirus indique avoir pu faire. Si vous ne parvenez pas à interpréter le statut ou si le problème continue, les pistes d’assistance mentionnées par Cybermalveillance.gouv.fr peuvent aider à poursuivre les vérifications. [2]
Des symptômes persistent malgré les analyses
Des symptômes persistants ne confirment pas automatiquement une infection. Cybermalveillance.gouv.fr évoque la restauration du système, puis, en dernier recours, la réinstallation de l’appareil ou sa remise en configuration d’usine. Pour ces opérations, suivez les instructions propres à votre appareil : les modalités ne sont pas identiques partout. La lenteur peut aussi venir de logiciels qui consomment beaucoup de ressources ou d’un appareil ancien. Si les contrôles ne signalent rien, ces pistes méritent aussi d’être considérées. [2]
La restauration, la réinstallation et la remise en configuration d’usine sont des étapes plus lourdes que le renouvellement d’une analyse. Dans le parcours cité, elles interviennent comme des pistes graduées, la réinstallation ou la remise à zéro restant un dernier recours. Consultez la documentation correspondant à votre appareil avant d’entreprendre ces opérations. [2]
Choisissez l’analyse selon l’objet du doute : personnalisée pour un fichier ou un dossier, complète pour examiner l’appareil avec Sécurité Windows, ou en ligne pour soumettre un élément au service concerné. Lisez le résultat dans son périmètre, puis adaptez la suite aux symptômes. La lenteur seule ne permet pas de conclure à une infection. [1]
Questions fréquentes
Un scanner antivirus en ligne peut-il supprimer un virus sur mon ordinateur ?
Un scanner en ligne peut examiner l’élément envoyé, selon le service : par exemple un lien ou un fichier, et certains services décrits par Que Choisir examinent aussi des fichiers ou programmes présents sur l’appareil. Cela ne signifie pas qu’il analyse tout le PC ni qu’il supprime une infection du système. Pour vérifier l’appareil, lancez une analyse locale avec un antivirus. [3]
Une analyse sans détection prouve-t-elle que mon ordinateur est sain ?
Non. Une absence de détection signifie seulement que l’analyse réalisée n’a rien signalé dans son périmètre ; elle ne prouve pas à elle seule que tout l’ordinateur est sain. Si les symptômes persistent, poursuivez les vérifications. La lenteur peut aussi avoir d’autres causes, comme des logiciels gourmands ou un appareil ancien. [1]
Puis-je envoyer un document personnel à un scanner en ligne ?
Avant d’envoyer un document personnel, consultez les conditions du service et renoncez au téléversement si elles ne vous conviennent pas. Vous pouvez envisager une analyse locale du fichier. Microsoft Defender possède par ailleurs un réglage d’envoi d’échantillons suspects et peut avertir si un fichier demandé contient des informations personnelles ; cela concerne Defender et ne renseigne pas les pratiques des scanners en ligne. [1]
Que faire si l’alerte revient après une mise en quarantaine ?
Relisez le résultat affiché par l’antivirus, vérifiez qu’il est à jour et relancez un contrôle adapté. Dans le parcours de Cybermalveillance.gouv.fr, si une menace est détectée, elle est supprimée si possible ; sinon, elle est mise en quarantaine avant le redémarrage. Si l’alerte ou les symptômes persistent, un autre antivirus ou l’aide d’un prestataire peuvent être envisagés, sans garantie de résolution automatique. [2]

C’est intéressant de noter que les scanners en ligne comme VirusTotal analysent un fichier avec plus de 70 moteurs ! Cela doit être rassurant de voir plusieurs avis en un coup. Avez-vous déjà eu des résultats surprenants après une analyse ?
Saviez-vous qu’il existe des scanners antivirus en ligne qui se spécialisent aussi dans l’analyse de pièces jointes d’e-mails ? Cela pourrait vous éviter d’ouvrir des fichiers suspects sans y penser. Une petite vérification peut faire toute la différence.
C’est marrant comme un petit module temporaire peut faire autant de travail ! J’imagine que c’est comme une visite rapide chez le médecin sans rester trop longtemps dans la salle d’attente. Vous pensez qu’un scan régulier est utile, même sans signes de problèmes ?
C’est fou de penser qu’un scanner en ligne peut être si léger et ne pas alourdir notre ordinateur ! Ça donne envie d’en faire un petit au moins une fois par mois, juste pour s’assurer que tout va bien. Avez-vous des conseils pour savoir quand faire un scan ?
C’est intéressant de savoir qu’un scan rapide peut révéler des menaces inconnues. Je me demande si des utilisateurs ont déjà été surpris par ce qu’ils ont découvert après un scan. Ça doit faire réfléchir sur la sécurité des fichiers qu’on reçoit !
Avez-vous déjà essayé de scanner vos fichiers directement à partir de votre disque dur ? Certains scanners en ligne peuvent y accéder et analyser des dossiers spécifiques. Ça pourrait donner une idée plus précise sans trop de courriers suspects !
C’est vrai que les scanners en ligne n’alourdissent pas le système, mais il est aussi bon de rappeler qu’ils ne remplacent pas une bonne protection antivirus installée localement. Avez-vous des recommandations pour choisir un antivirus local après une analyse en ligne ?
C’est fou de se dire qu’un scan habituel peut parfois déceler des fichiers cachés que l’on pourrait négliger. Ça doit faire réfléchir à quel point les menaces peuvent s’installer discrètement. Quand avez-vous fait votre dernier scan ?
Une petite astuce : avant de soumettre un fichier à un scanner en ligne, il peut être bon de faire une capture d’écran de la page de résultats. Comme ça, vous gardez une trace de ce qui a été analysé, au cas où vous auriez besoin de revenir dessus plus tard.