Ne suivez pas le lien d’un SMS PayPal suspect. Ouvrez l’application ou saisissez vous-même l’adresse du site pour vérifier votre compte ; si vous avez communiqué un mot de passe ou des données bancaires, sécurisez les accès concernés et contactez l’interlocuteur adapté. Les signes du message peuvent alerter, mais ne suffisent pas à l’authentifier. [1]
Les bons réflexes en bref
- N’ouvrez pas le lien du SMS ; vérifiez votre compte depuis l’application ou une adresse saisie vous-même. [1]
- Un ton pressant, une demande de données sensibles ou une adresse étrange sont des motifs de prudence, pas une preuve isolée. [1]
- Pour signaler le SMS à PayPal, transférez-en une copie à [email protected], puis bloquez l’expéditeur et supprimez le message. [2]
- Si le compte semble compromis après la saisie d’identifiants, changez immédiatement le mot de passe et vérifiez activité et coordonnées. [3]
- Si vous avez communiqué des données de carte, contactez le service fraude de la banque ou l’émetteur et suivez ses consignes. [4]
Un outil peut aussi vous aider à repérer les gestes adaptés selon ce que vous avez fait après réception du SMS. Il présente des actions à envisager à partir de vos réponses, sans déterminer si un compte ou un appareil est compromis.
Outil : Que faire après un SMS PayPal suspect ?
Indiquez ce que vous avez fait pour voir les gestes adaptés. Vérifiez toujours PayPal par un accès indépendant du SMS. Vous pouvez lire l’article librement.
Avez-vous ouvert le lien du SMS ?
Quels signes doivent alerter dans un SMS prétendument envoyé par PayPal ?
Un SMS de phishing, ou smishing, se fait passer pour PayPal afin de vous pousser à cliquer ou à communiquer des informations confidentielles. Un message alarmant, une demande inhabituelle ou une adresse étrange invitent à la prudence, mais aucun signe isolé ne permet de certifier son authenticité. Même le nom affiché comme expéditeur peut inspirer confiance à tort. [1]
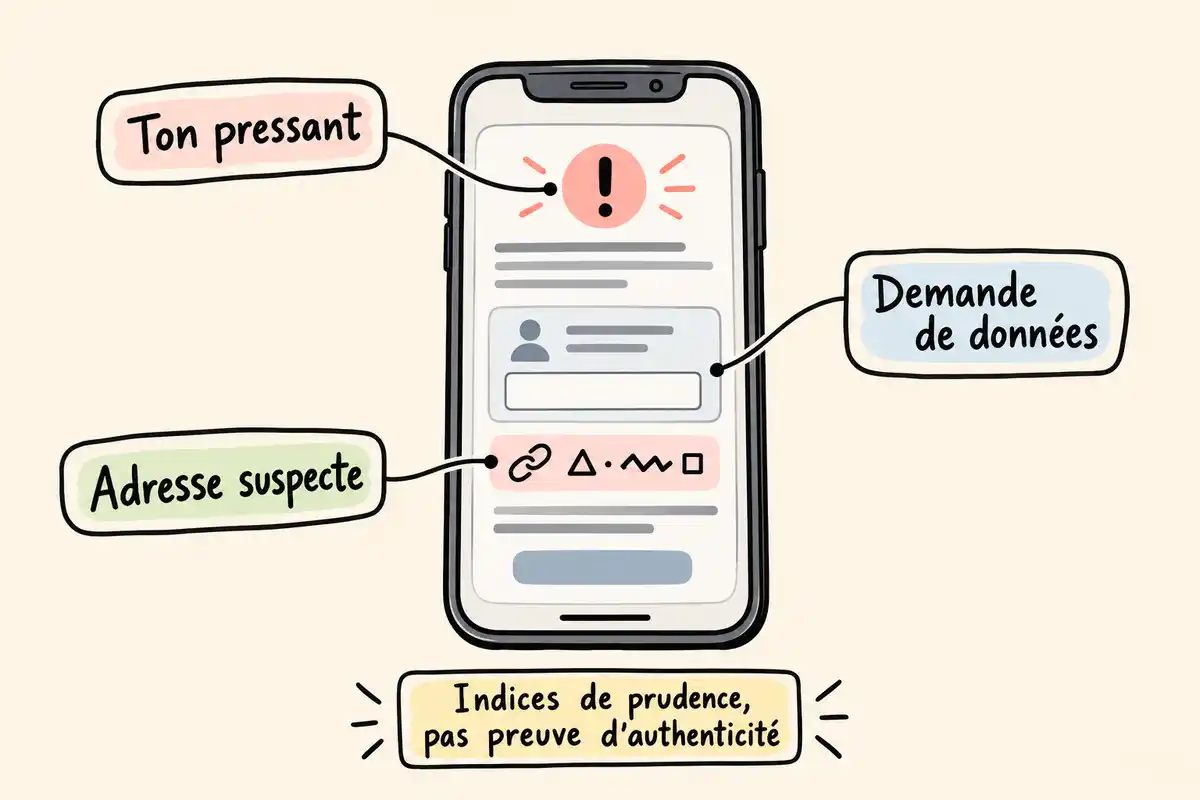
Une alerte pressante ou une demande de données confidentielles
Une alerte pressante ou une demande de données personnelles et bancaires doit vous inciter à ne pas agir dans la précipitation. PayPal cite parmi les indices de phishing le ton urgent, les salutations génériques et les fautes fréquentes. Ces éléments ne prouvent pas à eux seuls qu’un SMS est frauduleux ; ils justifient une vérification indépendante, surtout si le message vous demande de résoudre un problème en cliquant. [1]
Prenez le temps de lire ce qui est demandé : s’agit-il simplement d’une information, ou vous pousse-t-on à saisir un mot de passe, un code de vérification ou des coordonnées bancaires ? Une demande de secret ou une menace de blocage mérite une vigilance particulière. Ne répondez pas au message pour demander s’il est vrai et ne transmettez pas de code à une personne qui vous contacte. Même un texte bien rédigé ou une salutation personnalisée ne suffit pas à prouver son origine. [1]
Une adresse suspecte, même si la page affiche un cadenas
Une adresse étrange ou qui imite le nom d’une marque est un motif de prudence : ne l’ouvrez pas pour vérifier où elle mène. Une page peut afficher le nom ou le logo PayPal sans être gérée par l’entreprise. Le HTTPS et le cadenas signalent une connexion chiffrée, mais ne prouvent pas que le site est légitime. Pour consulter PayPal, saisissez vous-même son adresse dans le navigateur ou ouvrez son application. [1]
Ne vous fiez pas uniquement au nom visible dans l’aperçu du lien : une adresse peut comporter des mots familiers tout en dirigeant vers un autre site. Évitez aussi de copier le lien dans un moteur de recherche ou de le transmettre à quelqu’un pour le tester. Si vous l’avez déjà ouvert, ne saisissez rien sur la page et fermez-la ; le fait d’avoir cliqué ne permet pas, à lui seul, de conclure que vos données ont été récupérées. [1]
Comment vérifier l’alerte et signaler le SMS sans utiliser son lien ?
Ne cliquez pas sur le lien du SMS pour enquêter. Vérifiez d’abord votre compte par un accès indépendant ; si le message reste douteux, signalez-le à PayPal, puis bloquez son expéditeur et supprimez-le. Les signes visibles orientent votre vigilance, mais ne remplacent pas cette vérification. [2]
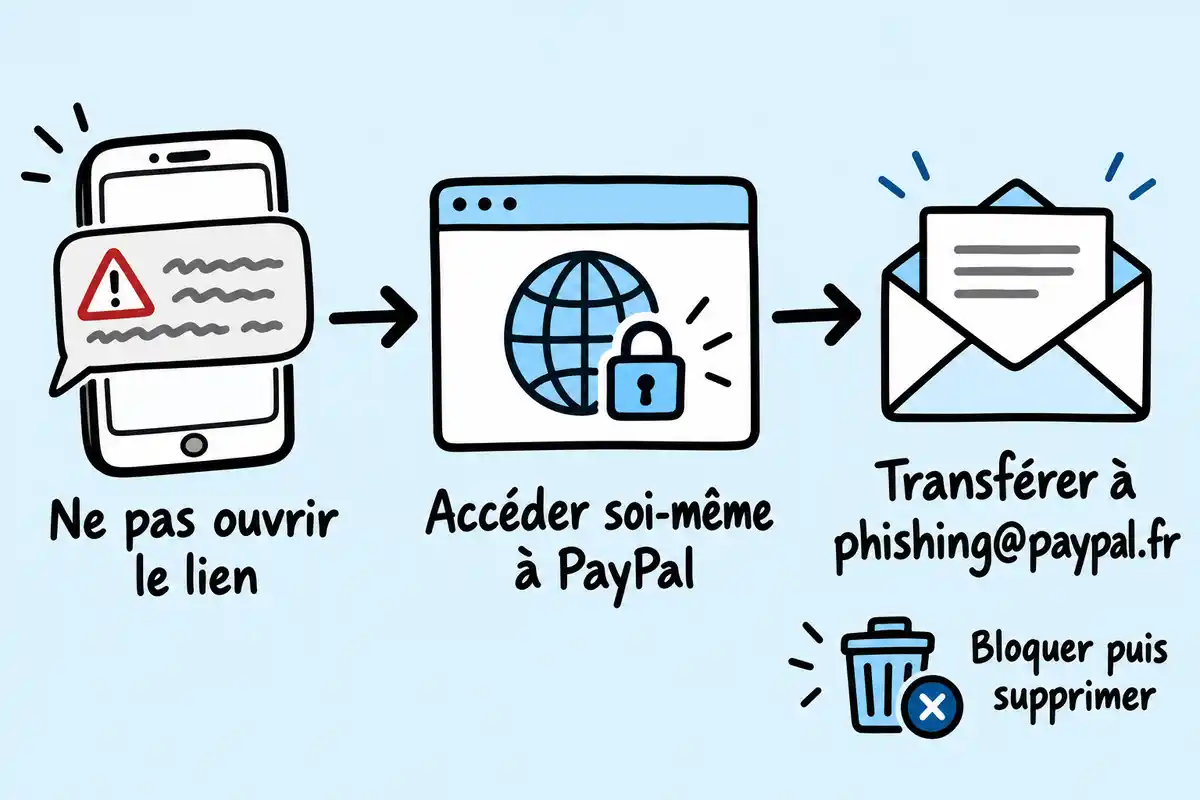
Vérifier depuis l’application ou une adresse saisie soi-même
Ouvrez l’application PayPal déjà installée ou saisissez vous-même l’adresse du site dans votre navigateur. Consultez l’activité et les éventuels messages de votre compte. Cette démarche vous permet de vérifier sans passer par le SMS, mais aucune procédure ne garantit qu’une alerte particulière apparaîtra dans le compte. Si vous avez encore un doute, contactez l’assistance depuis cet accès indépendant. [1]
L’essentiel est de créer vous-même le chemin d’accès : ne touchez pas le lien, même pour voir son adresse complète, et ne rappelez pas un numéro indiqué dans le message. Une fois connecté par l’application ou le site ouvert de votre propre initiative, regardez si une activité inattendue apparaît et si les coordonnées du compte sont toujours les vôtres. L’absence d’une alerte visible ne permet pas de certifier l’origine du SMS ; en cas de doute persistant, utilisez l’assistance accessible depuis PayPal. [1]
Transférer le SMS suspect à PayPal, puis l’écarter
PayPal recommande de transférer une copie du SMS inhabituel à [email protected], sans ouvrir ses liens. Bloquez ensuite l’expéditeur et supprimez le message. Aucun délai de traitement ni réponse au signalement n’est précisé. [2]
Pour garder la démarche simple, transférez le message suspect sans interagir avec son contenu, puis écartez-le de votre téléphone. Le signalement à PayPal ne remplace pas la vérification indépendante de votre compte : si vous avez constaté une opération que vous n’avez pas faite, signalez-la aussi dans le Gestionnaire de litiges. Ne comptez pas sur une réponse au signalement pour décider des mesures urgentes à prendre après la divulgation d’identifiants ou de données de carte. [4]
Que faire selon ce que vous avez déjà fait après réception du SMS ?
La suite dépend de ce que vous avez fait : recevoir le message, ouvrir son lien, saisir des identifiants ou transmettre des données bancaires ne signifie pas la même chose. Si vous découvrez une opération non autorisée sur votre compte PayPal, signalez-la dans le Gestionnaire de litiges. [4]
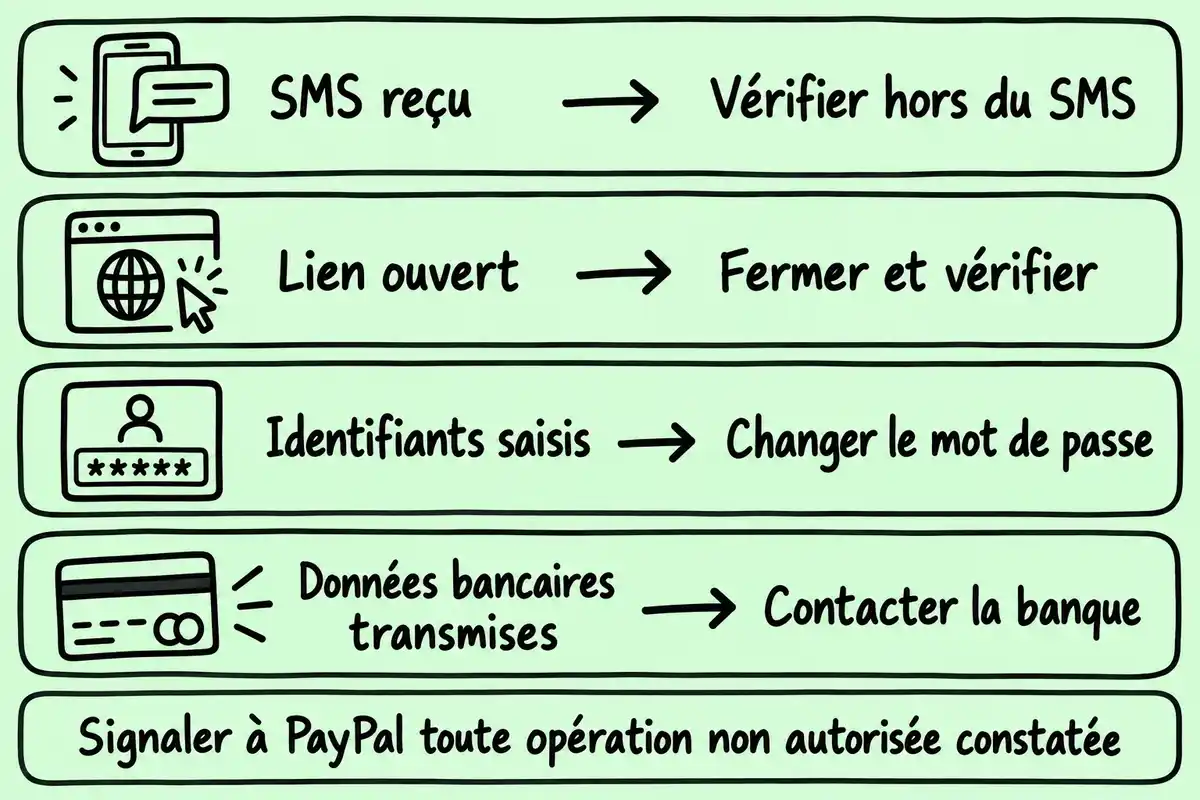
Vous avez seulement reçu le SMS ou ouvert son lien
Si vous avez seulement reçu le SMS, vérifiez votre compte par un accès indépendant, puis signalez et écartez le message. Si vous avez ouvert le lien sans rien saisir, fermez la page, n’y renseignez aucune donnée et vérifiez votre compte depuis l’application ou le site ouvert vous-même. Un clic seul ne permet pas de conclure que vos données ont été volées. [1]
Après la fermeture de la page, revenez à la situation concrète : avez-vous saisi un identifiant, communiqué un code ou validé une opération ? Si la réponse est non, n’attribuez pas automatiquement au clic une compromission du compte. Évitez toutefois de poursuivre la navigation sur la page ou d’y télécharger quoi que ce soit. Faites la vérification de votre compte depuis un accès que vous avez ouvert vous-même et signalez le message selon la consigne indiquée plus haut. [1]
Vous avez saisi vos identifiants PayPal
Si vous avez saisi vos identifiants et que le compte semble compromis, accédez directement à PayPal et changez immédiatement le mot de passe. Mettez à jour les questions secrètes lorsqu’elles s’appliquent. Vérifiez l’activité et les coordonnées du compte : un tiers peut avoir tenté de modifier des informations. Changez aussi les mots de passe réutilisés sur d’autres services, en particulier celui de votre messagerie. Toute opération non autorisée doit être signalée dans le Gestionnaire de litiges. [4]
Si vous ne parvenez plus à vous connecter, passez par l’assistance PayPal depuis un accès indépendant. Examinez les opérations récentes et vérifiez que l’adresse de messagerie et les autres coordonnées du compte n’ont pas été modifiées. Remplacez également les mots de passe réutilisés par des identifiants distincts sur les services concernés : changer uniquement celui de PayPal laisse les autres comptes exposés si le même secret y était utilisé. Pour la messagerie, sécurisez l’accès avant de vous en servir pour réinitialiser d’autres comptes. [4]
Vous avez communiqué des données bancaires
Si vous avez communiqué des données de carte, contactez rapidement le service fraude de votre banque ou l’émetteur de la carte. Précisez exactement les informations divulguées et suivez ses consignes : les mesures adaptées dépendent de la situation et ne peuvent pas être déterminées à votre place ici. Surveillez les comptes concernés et signalez à PayPal toute opération non autorisée constatée. [4]
Lors de l’échange avec la banque, indiquez si vous avez transmis le numéro de carte, sa date d’expiration, le cryptogramme ou d’autres éléments, et précisez si vous avez aussi validé une opération. Cette description aide l’interlocuteur à apprécier les mesures adaptées à votre cas. Continuez à surveiller les mouvements des comptes concernés et conservez les éléments utiles du message ou de l’opération constatée. Si une activité PayPal ne vient pas de vous, signalez-la dans le Gestionnaire de litiges. [4]
Quels réflexes renforcent ensuite la sécurité du compte ?
Quelques habitudes réduisent les risques liés au phishing et à l’usurpation d’identité : vérifier les alertes en dehors du message reçu, protéger ses identifiants et garder un œil sur l’activité du compte. Elles renforcent la sécurité sans garantir qu’aucune fraude ne surviendra. [4]
Activer l’authentification à deux facteurs
Activez l’authentification à deux facteurs (2FA) lorsqu’elle est disponible pour votre compte. Cette étape ajoute une protection à la connexion, mais ne remplace pas la prudence face aux demandes inattendues. Ne communiquez jamais à une personne qui vous le demande par SMS ou téléphone un code de vérification reçu.
La 2FA ajoute une vérification à la connexion, ce qui peut compliquer l’accès à un compte pour quelqu’un qui ne dispose que du mot de passe. Elle ne rend pas les liens reçus par message fiables et ne justifie jamais de transmettre un code à un interlocuteur qui vous le réclame. Si un code arrive alors que vous n’essayez pas de vous connecter, ne le partagez pas ; ouvrez votre compte par un accès indépendant et vérifiez son activité.
Garder un accès indépendant et des identifiants distincts
Pour toute alerte inattendue, ouvrez vous-même le service concerné ou saisissez son adresse, au lieu de suivre le lien reçu. Utilisez des mots de passe distincts et changez ceux des comptes concernés si vous les avez divulgués ou réutilisés. Pensez particulièrement à votre messagerie : elle peut servir à recevoir des notifications ou à réinitialiser d’autres accès. [4]
Ce réflexe vaut aussi pour les alertes qui semblent confirmer une opération ou demander une vérification rapide : partez toujours de l’application ou de l’adresse que vous connaissez, puis examinez le compte depuis cet accès. Des mots de passe différents limitent les conséquences si l’un d’eux est divulgué. Gardez une attention particulière à la messagerie associée, car elle peut recevoir des alertes et permettre la réinitialisation d’autres accès. Si vous pensez qu’un identifiant a été exposé, changez les mots de passe concernés sans réutiliser celui qui a été communiqué. [1]
Face à un SMS PayPal suspect, le réflexe décisif est de vérifier l’alerte en dehors du message, puis d’agir selon les données réellement communiquées. Si des données bancaires ont été exposées, contactez rapidement votre banque ou l’émetteur de la carte et suivez ses consignes. [1]
Questions fréquentes
PayPal peut-il envoyer un SMS contenant un lien ?
PayPal peut envoyer différents types de SMS, et les éléments disponibles ne permettent pas d’affirmer qu’il n’envoie jamais de lien. Si un message vous inquiète, ne suivez pas son lien : ouvrez l’application PayPal ou saisissez vous-même l’adresse du site, puis vérifiez votre compte par cet accès indépendant. [1]
Un cadenas ou le nom « PayPal » comme expéditeur prouvent-ils qu’un SMS est authentique ?
Non. Le nom « PayPal » affiché comme expéditeur peut être usurpé, et le HTTPS ou le cadenas indiquent une connexion chiffrée, pas que le site appartient à PayPal. Vérifiez l’alerte en ouvrant vous-même l’application ou le site. [1]
Que faire si j’ai saisi mon mot de passe sur le site ouvert depuis le SMS ?
Accédez à PayPal par l’application ou une adresse saisie vous-même. Si le compte semble compromis, changez immédiatement son mot de passe et mettez à jour les questions secrètes lorsqu’elles s’appliquent. Vérifiez l’activité et les coordonnées du compte, puis changez aussi les mots de passe réutilisés ailleurs, notamment celui de votre messagerie. Signalez toute opération non autorisée dans le Gestionnaire de litiges. [3]
Que faire si j’ai communiqué les données de ma carte bancaire ?
Contactez rapidement le service fraude de votre banque ou l’émetteur de la carte. Indiquez précisément quelles données vous avez communiquées et suivez les mesures qu’il vous recommande. Surveillez les comptes concernés et signalez à PayPal toute opération non autorisée que vous constatez. [4]
Sources
- [1] Comment détecter les arnaques de phishing | PayPal FR
- [2] Signaler de fausses communications | Espace sécurité PayPal | PayPal FR
- [3] Comment signaler une fraude potentielle, un email frauduleux ou des transactions non autorisées à PayPal ? | PayPal FR
- [4] Signaler une fraude ou une activité non autorisée | PayPal FR

Ce qui est fou, c’est la manière dont ces arnaques évoluent. Les pirates s’adaptent aux comportements des utilisateurs. Ça veut dire qu’il faut toujours garder un esprit critique, même si le message a l’air légitime. Une vigilance constante, c’est vraiment la clé.
J’aime vraiment l’idée d’utiliser une clé physique comme YubiKey pour sécuriser son compte. Ça doit donner une tranquillité d’esprit de savoir que seul le propriétaire peut effectuer des transactions. Est-ce que tout le monde en utilise une ?
Les références aux SMS courts comme 38880 sont intéressantes. Ça me fait me demander si ces codes sont vraiment fiables. Est-ce qu’ils envoient aussi des notifications pour les paiements effectués ?
Ça me fait penser que beaucoup de gens ne réalisent pas à quel point les escrocs peuvent être ingénieux ! En traitant ces arnaques comme un vrai message de PayPal, on risque de perdre tout sens critique. Ça doit être vraiment stressant de se retrouver dans cette situation.
C’est vrai que ces arnaques par SMS sont flippantes. D’ailleurs, je me demande parfois si les notifications pour les paiements effectués sont toutes légitimes. Est-ce que PayPal envoie aussi des confirmations par SMS ? Cela pourrait ajouter à la confusion.
C’est vrai que ces arnaques peuvent être sophistiquées. Je me demande si PayPal envoie aussi souvent des confirmations par sms après un paiement. Ça pourrait aider à reconnaître un message authentique d’un potentiel phishing.
C’est inquiétant de voir comment les arnaques évoluent. Ça me rappelle l’importance d’activer l’authentification à deux facteurs, qui peut vraiment aider à sécuriser son compte. Qui l’a déjà mise en place ? Ça a simplifié ou compliqué vos connexions ?