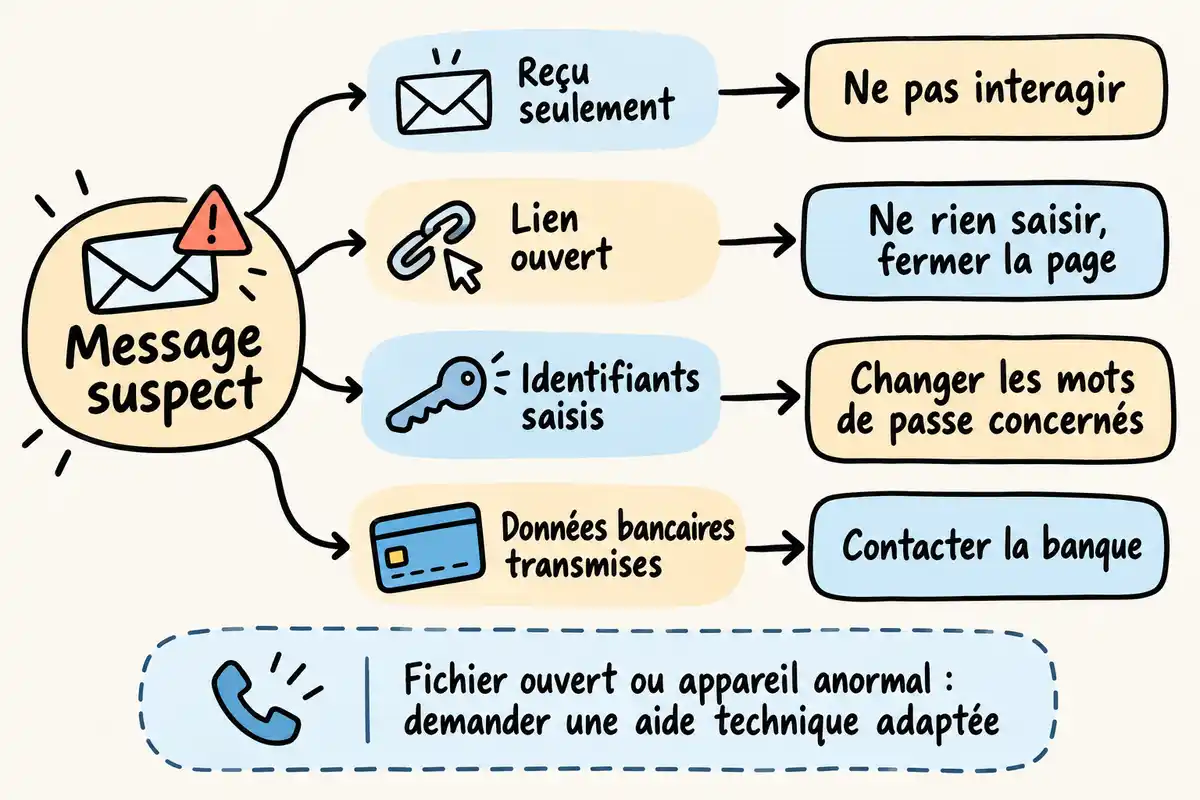
Face à un message de phishing, cessez toute interaction et agissez selon ce qui s’est produit : réception, clic, ouverture d’un fichier, saisie de données ou paiement. Un clic sans saisie ne prouve pas qu’un compte est compromis. En revanche, si vous avez communiqué un mot de passe, changez-le rapidement sur le service concerné et les comptes où il était réutilisé ; si des données bancaires ont été transmises ou qu’une opération vous paraît suspecte, joignez votre banque par un canal connu. [1]
Les premiers gestes à retenir
- Message reçu : ne répondez pas, ne cliquez pas et n’ouvrez pas les pièces jointes. Au travail, prévenez le service informatique avant suppression. [2]
- Lien ouvert sans saisie : ne communiquez rien et fermez la page suspecte ; le clic seul ne prouve pas une compromission. [1]
- Mot de passe saisi : changez-le sur le service concerné et partout où il était réutilisé. [1]
- Données de carte ou débit suspect : contactez rapidement la banque par un canal habituel et contestez l’opération. [3]
- Virement vers un faux RIB : demandez sans délai à votre banque un retour de fonds, sans garantie de récupération. [3]
Outil : Quels gestes faire après un message de phishing ?
Répondez selon ce qui s’est passé pour obtenir les gestes utiles à votre situation. Les réponses s’additionnent ; vous pouvez lire l’article librement.
Que faire dans les premières minutes selon votre situation ?
La première chose à faire est d’interrompre tout échange avec le message, puis d’agir selon ce que vous avez fait : le recevoir, cliquer, ouvrir un fichier ou transmettre des données. Un clic sans saisie ne prouve pas qu’un compte est compromis. Si vous avez communiqué un mot de passe, sécurisez les accès concernés ; si vous avez transmis des données de paiement ou constaté un débit, contactez rapidement votre banque par un canal habituel. [1]
Vous avez seulement reçu le message
Ne répondez pas au message, ne cliquez sur aucun lien et n’ouvrez pas les pièces jointes. Ne transmettez pas non plus de mot de passe, de code ou de donnée bancaire. Pour un courriel suspect reçu sur une messagerie personnelle, vous pouvez le supprimer après avoir conservé les éléments utiles si vous pensez devoir signaler les faits. Au travail, prévenez d’abord le service informatique avant de supprimer le courriel. [2]
Vous avez cliqué sur un lien, sans rien saisir
Si vous avez seulement cliqué sur un lien, ne saisissez rien et fermez la page en cas de doute. Vérifiez l’adresse affichée sans poursuivre l’échange : un logo ou une présentation familière ne suffit pas à authentifier un site. Tant qu’aucune donnée n’a été transmise, le clic seul ne permet pas de conclure à une compromission de compte. Restez attentif à toute demande ou activité inhabituelle et passez par vos accès habituels pour consulter un service concerné. [1]
Vous avez ouvert une pièce jointe ou téléchargé un fichier
L’ouverture d’une pièce jointe ou le téléchargement d’un fichier justifie de la prudence, mais ne suffit pas à établir qu’un programme malveillant a été installé. Si l’appareil devient anormalement lent, affiche des fenêtres inattendues ou présente un comportement inhabituel, évitez de suivre les instructions du message et cherchez une aide technique adaptée. Conservez le message, l’adresse consultée et des captures d’écran si possible. Une procédure de désinfection dépend de la situation : mieux vaut ne pas improviser des manipulations à partir d’un diagnostic incertain. [4]
Comment protéger vos comptes et votre argent après une saisie de données ?
Si vous avez saisi des informations sur un faux site, intervenez auprès du service ou du moyen de paiement concerné en utilisant une application, une adresse ou un numéro que vous connaissez déjà. Distinguez les données communiquées d’une opération effectivement constatée : la sécurisation d’un compte et la contestation d’un paiement sont deux démarches différentes. [1]
Identifiants ou mot de passe communiqués : sécuriser les accès
Changez immédiatement le mot de passe du service concerné, puis de tous les autres comptes où vous l’aviez réutilisé. Accédez au service par son application ou son adresse habituelle, jamais par le lien du message. Si vous n’arrivez plus à vous connecter ou constatez une activité anormale, contactez le service concerné pour signaler le problème et sécuriser le compte. Ne communiquez aucun code de vérification à une personne qui vous appelle ou vous écrit à l’improviste. [1]
Données de carte transmises ou débit suspect : joindre la banque
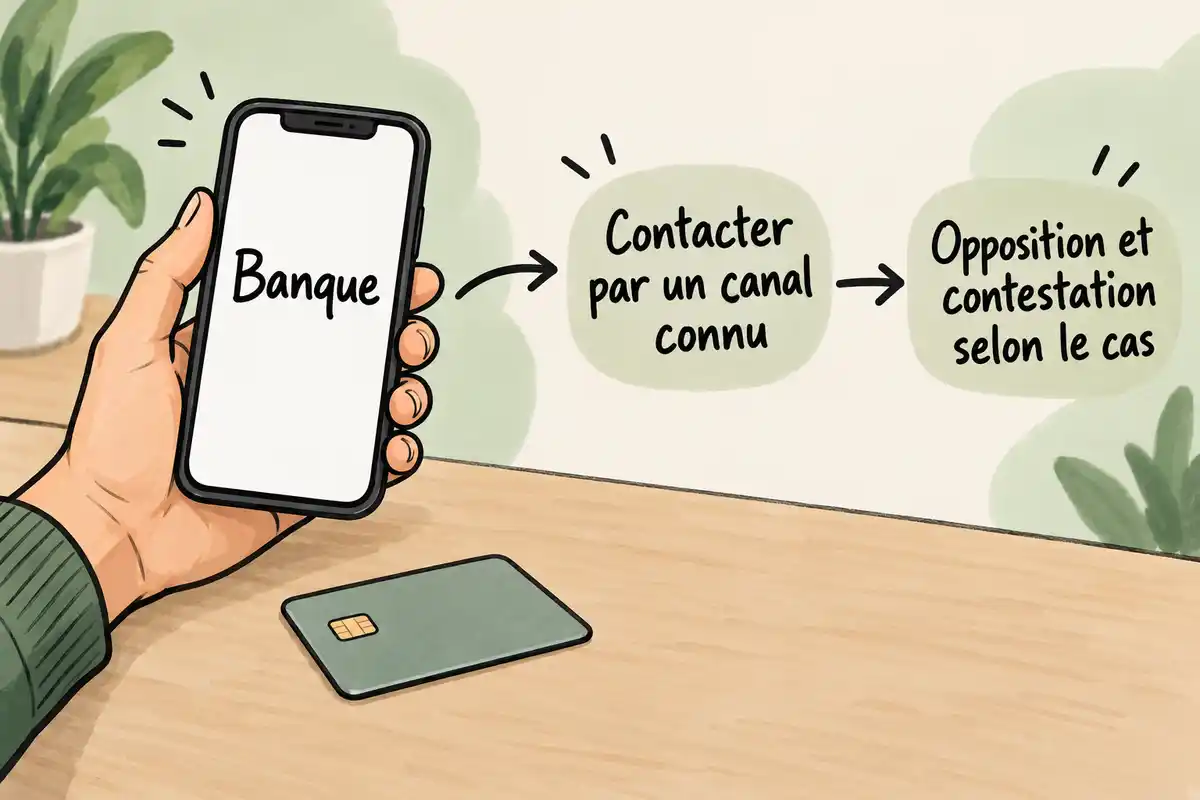
Si vous avez transmis les données de votre carte ou repéré un débit suspect, contactez rapidement votre banque par son application officielle ou le numéro figurant sur un support bancaire connu. Demandez l’opposition sur le moyen de paiement concerné selon votre situation, puis contestez les opérations suspectes auprès de l’établissement. Pour une fraude à la carte sur Internet correspondant au scénario prévu par Service Public, Perceval peut être utilisé si vous détenez toujours la carte, après opposition. Cette démarche ne garantit pas un remboursement : les conditions dépendent notamment de l’opération et des circonstances. [3]
Virement envoyé vers un faux RIB : demander un retour de fonds
Si vous avez envoyé un virement vers un RIB frauduleux, prévenez sans délai votre banque et demandez un retour de fonds. Transmettez les éléments disponibles, comme le montant, la date et les coordonnées du bénéficiaire, en passant par le canal habituel de l’établissement. La demande doit être faite rapidement, mais elle ne garantit pas que les fonds pourront être récupérés. [3]
Où signaler le message, l’appel ou le site suspect ?
Conservez d’abord le message et les traces disponibles, puis choisissez le signalement correspondant au support et aux faits. Les dispositifs n’ont pas tous la même portée : un signalement de message ou de site ne remplace ni une démarche auprès de la banque ni une plainte. [5]
| Situation | Canal cité | À retenir |
|---|---|---|
| Courriel suspect | Signal Spam | Canal cité pour signaler un courriel indésirable ou frauduleux ; vérifier les modalités actuelles. |
| SMS ou appel reçu sur mobile | 33700 | Canal cité pour les SMS ou appels suspects sur mobile ; vérifier les modalités en vigueur. |
| Adresse d’un site suspect | Phishing Initiative | Le signalement porte sur l’adresse du site ; il ne sécurise pas à lui seul un compte ou un paiement. |
| Fraude à la carte sur Internet | Perceval | À envisager seulement dans le scénario prévu, notamment lorsque la carte est toujours détenue et après opposition. |
Afficher le tableau en image
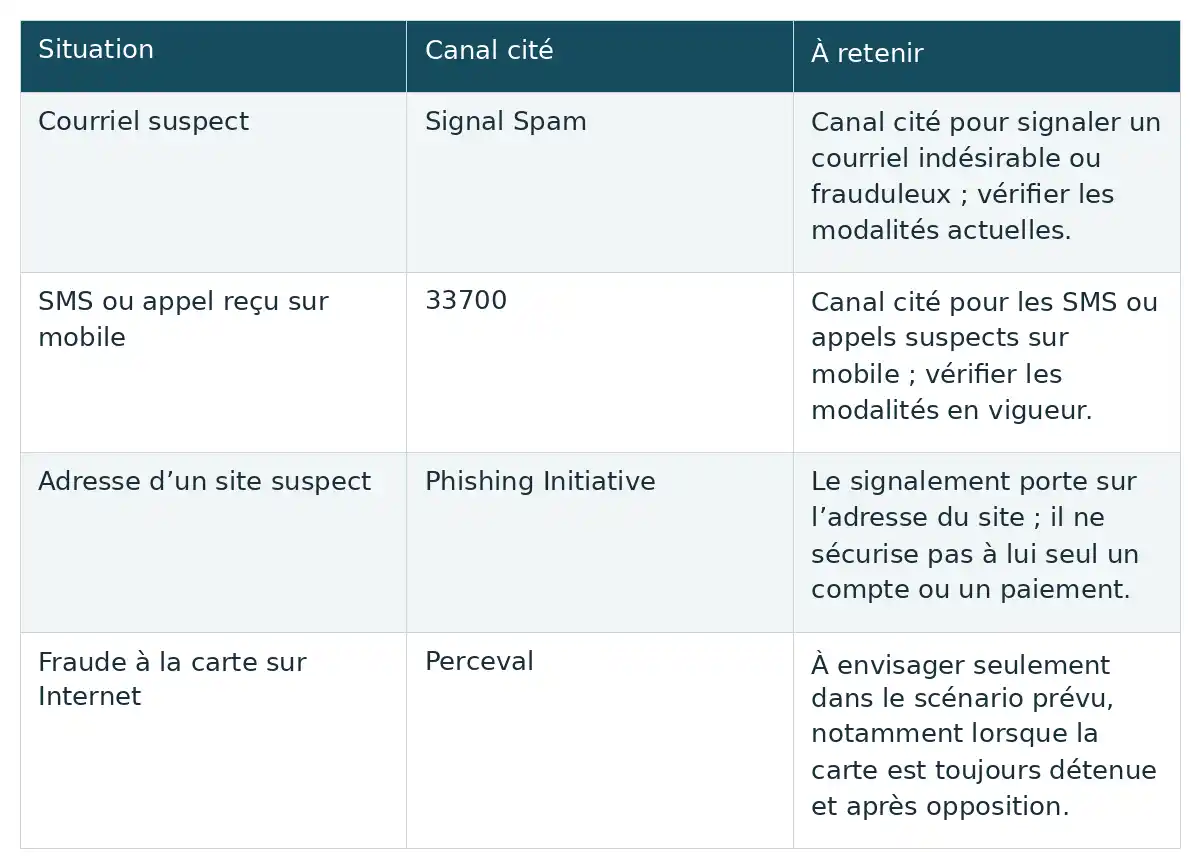
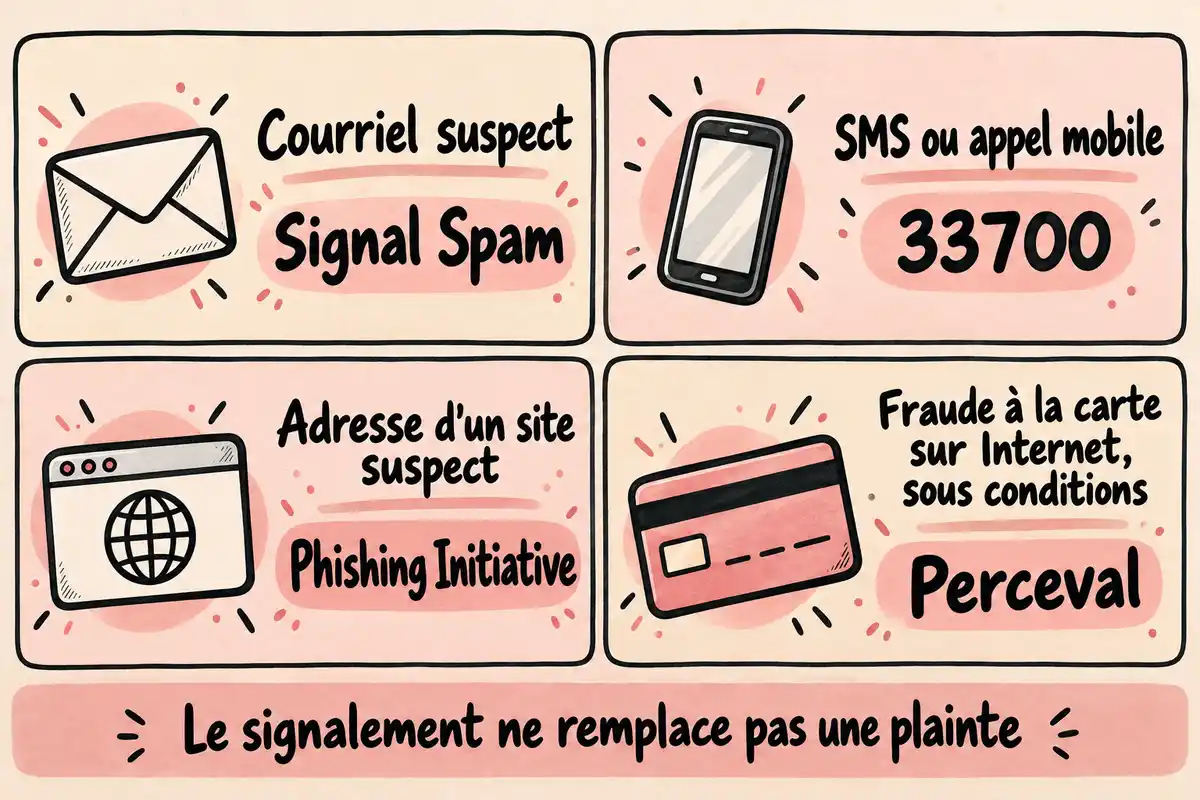
Pour un SMS frauduleux ou un courriel d’hameçonnage, le bon canal dépend du support et du contenu. PHAROS n’est pas un guichet universel pour tous les messages de phishing. Avant publication ou démarche, vérifiez les modalités et coordonnées actualisées des plateformes citées ; elles peuvent évoluer. Si vous avez subi une perte ou une usurpation, examinez séparément les démarches bancaires et la possibilité de déposer plainte. [5]
Quelles preuves garder et quand envisager une plainte ?
Un signalement et une plainte ont des objectifs différents. Gardez les traces des faits dès que possible ; si vous avez subi un préjudice ou constatez une usurpation, vous pouvez envisager une plainte en complément du signalement. [5]
Conserver le message et la trace des faits
- Le message reçu, en conservant ses éléments utiles.
- L’adresse du site suspect et, si possible, une capture d’écran de la page.
- Le numéro utilisé lors d’un appel ou indiqué dans un SMS.
- Un récit daté des faits : ce que vous avez reçu, cliqué, communiqué ou payé.
- Les documents qui montrent le préjudice, par exemple les éléments relatifs à une opération contestée.
- Les coordonnées d’éventuels témoins, si vous en avez.
Déposer plainte après un préjudice ou une usurpation
En cas de préjudice ou d’usurpation, vous pouvez déposer plainte au commissariat ou à la gendarmerie, ou adresser un courrier au procureur de la République. Si vous ne connaissez pas l’auteur, une plainte contre X est possible. Joignez les traces conservées et décrivez les faits de manière datée, avec les éléments disponibles sur le préjudice. Si un compte ou une identité a été usurpé, signalez aussi la situation au service concerné et gardez les échanges : les étapes de sécurisation dépendent du service et du cas. [5]
Comment limiter les suites de l’incident ?
Reprenez uniquement les vérifications liées à ce qui s’est passé : accès aux comptes si vous avez communiqué des identifiants, opérations bancaires si un paiement est concerné, et état de l’appareil si vous avez ouvert un fichier suspect. Utilisez les canaux habituels de la banque et des services concernés pour la suite. [1]
- Vérifiez l’accès au compte dont les identifiants ont été saisis et changez le mot de passe sur les services où il était réutilisé.
- Consultez les opérations de paiement concernées et signalez rapidement à la banque tout débit suspect.
- Gardez les messages, adresses, captures et documents utiles pour un signalement ou une plainte éventuelle.
- Si vous avez ouvert un fichier suspect ou si l’appareil présente une anomalie, demandez une aide technique adaptée sans conclure vous-même à une infection.
Après un phishing, interrompez l’échange, puis sécurisez les accès ou le paiement réellement concernés. Prévenez rapidement la banque en cas de données bancaires transmises ou de virement suspect, conservez les preuves et choisissez ensuite le signalement ou la plainte selon les faits. Pour la suite, passez toujours par les coordonnées habituelles des services concernés et ne communiquez aucun code reçu à une personne qui vous contacte. [1]
Questions fréquentes
Un simple clic sur un lien de phishing suffit-il à compromettre mon compte ?
Un clic seul ne prouve pas que votre compte est compromis. Ne saisissez aucune donnée et fermez la page si elle vous paraît suspecte. Si vous avez téléchargé ou ouvert un fichier, ou si votre appareil fonctionne anormalement, conservez les éléments utiles et demandez conseil à une aide technique adaptée : ces seuls faits ne permettent pas de diagnostiquer une infection à distance. [1]
Faut-il changer un mot de passe si je l’ai saisi sur un faux site ?
Oui. Changez rapidement le mot de passe du service concerné, puis celui de tout autre service où vous l’aviez réutilisé. Passez directement par l’application ou l’adresse habituelle du service. Si vous ne parvenez plus à accéder au compte, contactez son assistance par un canal connu pour sécuriser la situation. [1]
Un signalement remplace-t-il un dépôt de plainte ?
Non. Le signalement sert à transmettre un message, un site ou une fraude au dispositif adapté ; la plainte est une démarche distincte, notamment en cas de préjudice ou d’usurpation. Vous pouvez déposer plainte au commissariat ou à la gendarmerie, ou écrire au procureur de la République. Si l’auteur est inconnu, une plainte contre X est possible. [5]
Peut-on obtenir le remboursement d’un paiement frauduleux ?
Prévenez rapidement votre banque par un numéro ou un canal que vous connaissez et contestez l’opération suspecte. Les démarches et l’issue dépendent du moyen de paiement, des circonstances et des conditions applicables : aucun remboursement ne peut être garanti. Pour une fraude à la carte sur Internet répondant aux conditions prévues, notamment si vous détenez toujours la carte, Perceval peut être utilisé après opposition. [3]
Sources
- [1] Que faire en cas de phishing ou hameçonnage ? – Assistance aux victimes de cybermalveillance
- [2] Que faire en cas d’hameçonnage (phishing) ? | Ma Sécurité
- [3] Fraude aux moyens de paiement | Banque de France
- [4] L’hameçonnage à la livraison de colis – Assistance aux victimes de cybermalveillance
- [5] Hameçonnage (phishing ou vishing) | Service Public

Ce qui m’a frappé, c’est l’idée d’utiliser la règle des 10 secondes avant d’agir. C’est tellement simple, mais ça peut vraiment changer la donne ! Quelque chose à essayer la prochaine fois que je reçois un message inquiétant.
J’aime beaucoup l’idée de garder une capture d’écran du mail de phishing. Ça peut vraiment aider pour comprendre ce qui s’est passé, et puis ça permet de le signaler sans l’effacer tout de suite. Pratique et malin !
C’est vrai que les hackers évoluent vite, mais ce qui me fait marrer, c’est qu’ils révèlent souvent nos failles ! Avez-vous remarqué que le faux sentiment d’urgence qu’ils créent pousse souvent à l’erreur ? Une bonne raison de faire une pause et d’analyser avant d’agir.
Il est intéressant de noter que les pirates adaptent constamment leurs arnaques. Avec la montée du smishing, il faut vraiment rester vigilant, même sur son téléphone. Ce serait bien de partager aussi des exemples de SMS suspects, ça pourrait aider tout le monde à mieux les repérer !
C’est vrai que les messages de phishing sont de plus en plus sophistiqués. Une idée serait de partager des moyens de vérifier rapidement l’authenticité d’un lien avant de cliquer, comme passer la souris dessus pour voir l’URL réelle. Ça pourrait aider pas mal de gens !
Un détail qui revient souvent, c’est la nécessité d’utiliser des mots de passe uniques pour chaque service. Ça fait vraiment une différence pour sécuriser ses comptes, même si ça demande un peu de discipline. Est-ce que certains utilisent des gestionnaires de mots de passe pour s’organiser ?
Il est bon de rappeler qu’il vaut mieux passer par des applications ou des sites que vous connaissez déjà pour maintenir la sécurité. Ça évite bien des tracas de taper une adresse dans un mail douteux ! Qui a dit que la vigilance était trop compliquée ?
Une petite astuce sympa, c’est d’activer les alertes de votre banque pour chaque transaction. Ça permet de repérer rapidement des débits suspects et vous pouvez agir plus vite en cas de problème. Qui ne serait pas rassuré de recevoir une notification à chaque fois que sa carte est utilisée ?
Une bonne idée serait de rappeler l’importance des mises à jour régulières sur nos appareils. Elles ne protègent pas uniquement des virus, mais renforcent aussi la sécurité contre les exploits que les pirates peuvent utiliser. Qui aurait pensé qu’une simple mise à jour pouvait nous sauver des soucis ?